

amazonwebclone-alpha.vercel.app
Kategorie: Phishing
- Melden Sie sich hier nicht an und zahlen Sie nichts. Schließen Sie die Seite. Wenn Sie ein Passwort eingegeben haben, ändern Sie es dort, wo Sie es normalerweise verwenden.
- Schon besucht? Prüfen Sie Ihr Gerät. Ein kostenloser Scan zeigt, ob etwas installiert wurde.
- Stoppen Sie die nächste. Der Webschutz von Combo Cleaner blockiert Phishing- und Betrugsseiten, bevor sie laden.
Combo Cleaner ist das hauseigene Anti-Malware-Tool von PCrisk und gehört RCS LT. Scan kostenlos; zum Entfernen der Funde ist eine Lizenz nötig (7 Tage kostenlos testen).

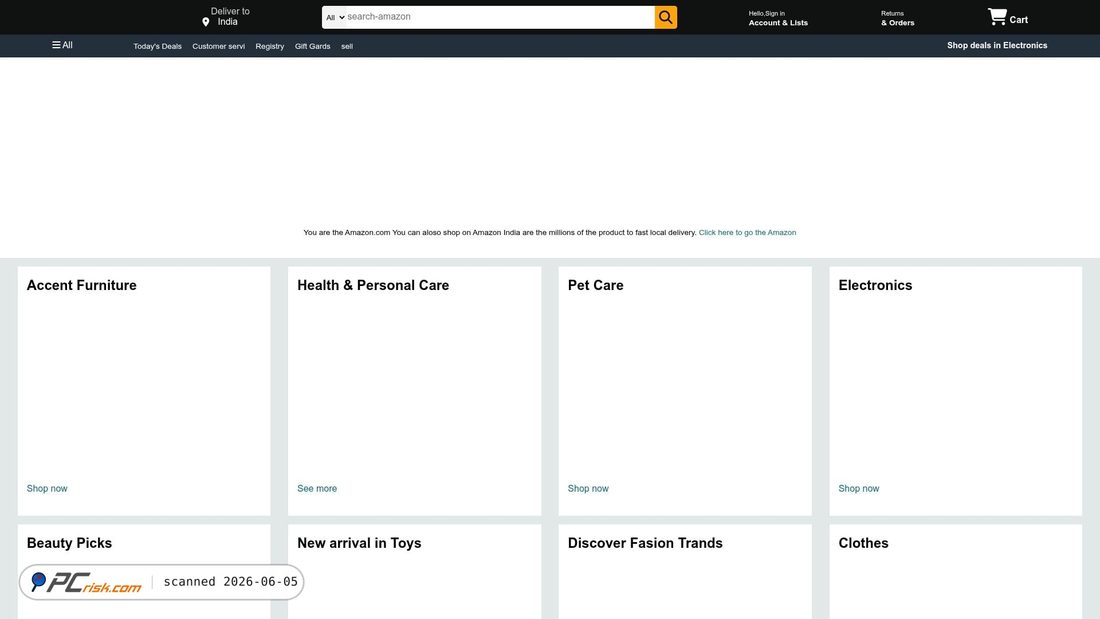
Beschreibung von amazonwebclone-alpha.vercel.app
Diese Domain scheint eine Webseite zu hosten, die so gestaltet ist, dass sie Amazon ähnelt, unter Verwendung des Titels "Amazon" und eines Layouts im Stil eines Onlineshops mit Einkaufskategorien, Warenkorb-/Kontonavigation und Werbebereichen. Der Screenshot legt nahe, dass sie sich als Online-Einzelhandelsoberfläche präsentiert, wahrscheinlich mit der Absicht, ein vertrautes E-Commerce-Erlebnis nachzuahmen, anstatt als eigenständiger Marken-Shop zu fungieren.
Basierend auf dem Domainnamen scheint die Website keine offizielle Amazon-eigene Domain zu sein. Stattdessen wird sie auf einer Vercel-Subdomain gehostet und verwendet Formulierungen wie "amazonwebclone", was stark auf eine geklonte oder nachgeahmte Version einer großen Einzelhandelswebsite hindeutet. In den bereitgestellten Scandaten sind keine eindeutige Betreiberidentität, keine Unternehmensangaben und kein legitimes geschäftliches Branding erkennbar.
Sicherheitsbewertung für amazonwebclone-alpha.vercel.app
Zum Zeitpunkt dieses Scans waren mehrere Risikoindikatoren vorhanden. Die Domain wurde von 22 von 91 Sicherheits-Engines markiert, wobei viele sie als Phishing oder anderweitig bösartig einstuften. Darüber hinaus ähneln der Seiteninhalt und der Domainname stark dem Amazon-Branding, während eine nicht offizielle Subdomain verwendet wird, was auf einen Versuch hindeuten kann, einen bekannten Einzelhändler nachzuahmen und Besucher möglicherweise irrezuführen.
Obwohl einige Blacklist-Quellen zum Zeitpunkt dieses Scans unauffällig waren und der Malware-Scan keine bestätigten infizierten Dateien meldete, gab es in der Analyse der Seite und der verlinkten Ressourcen dennoch einen allgemeinen Hinweis auf ein bösartiges Objekt. Die Kombination aus breit angelegten Multi-Engine-Phishing-Erkennungen, einer Domain mit starker Markenähnlichkeit und dem Erscheinungsbild eines geklonten Shops erhöht die Besorgnis erheblich.
Auf Grundlage dieser Erkenntnisse kann diese Website potenzielle Risiken für Besucher darstellen.
Technische Beschreibung
Die Website wird auf Vercel-Infrastruktur gehostet und wird zu einer IP-Adresse in den Vereinigten Staaten aufgelöst. Sie präsentiert ein gültiges SSL/TLS-Zertifikat, das von einer etablierten Zertifizierungsstelle ausgestellt wurde, was bedeutet, dass die Verbindung bei der Übertragung verschlüsselt zu sein scheint; HTTPS allein belegt jedoch keine Legitimität. Die Domain verwendet Vercel-Nameserver und ist mehrere Jahre alt, obwohl sie als Subdomain und nicht als eigenständige Retail-Domain betrieben wird.
DNSSEC scheint unsigniert zu sein. Es wurde keine iframe-Aktivität gemeldet, und während des Scans wurde nur eine kleine Anzahl von Dateien und externen Verweisen beobachtet. Eine lokale Stylesheet-URL und die Domain selbst wurden während der heuristischen Analyse allgemein markiert, was eher auf eine verdächtige Seitenstruktur oder Nachahmungsverhalten als auf eine bestätigte Malware-Auslieferung hindeuten kann.
Teilen Sie Ihre Erfahrung mit dieser Website. War sie sicher? Sind Probleme aufgetreten?