
dl.yasdl.com
Kategorie: Technology
Quttera Web Malware Removal ist ein kostenpflichtiger Abonnementdienst. Preise, Tarife und die Verfügbarkeit einer Testversion werden von Quttera festgelegt. Quttera wird von Quttera Ltd betrieben, einem unabhängigen Drittunternehmen ohne Verbindung zu RCS LT. PCrisk.com kann eine Vermittlungsprovision erhalten, wenn sich Nutzer über diesen Link anmelden.
Beschreibung von dl.yasdl.com
Die Domain dl.yasdl.com scheint eine seit Langem bestehende Subdomain zu sein, die mit yasdl.com verbunden ist, und das Präfix „dl“ deutet üblicherweise auf eine Download- oder Dateiverteilungsfunktion hin. Auf Grundlage der Hostname-Struktur und der Serverkonfiguration kann sie dazu verwendet werden, herunterladbare Inhalte, Softwaredateien, Updates oder andere statische Ressourcen zu hosten, anstatt als vollständige redaktionelle oder kommerzielle Website zu dienen.
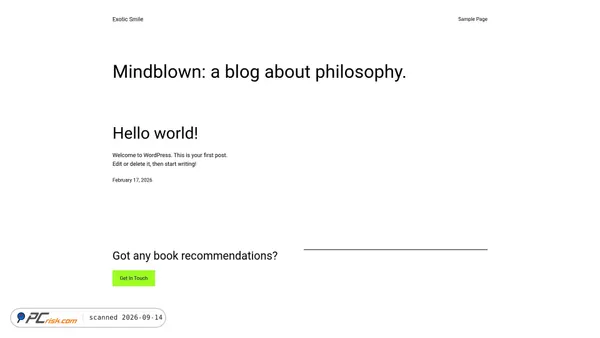
Verfügbare Metadaten sind minimal; zum Zeitpunkt dieses Scans wurden weder ein Seitentitel noch eine Meta-Beschreibung bereitgestellt. Die Infrastruktur weist auf Hosting in Tehran, Iran, unter Verwendung einer CDN-orientierten Webserver-Konfiguration hin. Da es sich um eine Subdomain und nicht um eine eigenständige Marken-Website handelt, scheint sie eher eine unterstützende technische Rolle für die Inhaltsauslieferung zu erfüllen, als als unabhängige öffentlich zugängliche Unternehmenswebsite zu fungieren.
Sicherheitsbewertung für dl.yasdl.com
Die Ergebnisse des Sicherheitsscans waren zum Zeitpunkt dieses Scans weitgehend unauffällig. Von 91 Sicherheits-Engines meldeten 0 keine Erkennungen, und Prüfungen großer Bedrohungsdatenbanken wiesen nicht auf Phishing, Malware-Verbreitung oder blacklistbezogene Probleme hin. Die Domain ist außerdem relativ etabliert, mit einem Registrierungsalter von etwa 14 Jahren, was zusammen mit sauberen Blacklist-Ergebnissen ein stabilisierendes Vertrauenssignal sein kann.
Ein automatisierter Malware-Scan kennzeichnete zwar den Root-Pfad als verdächtig, jedoch wurde weder eine spezifische Malware-Familie noch ein bestätigter Bedrohungsname identifiziert, und dieser Befund wurde weder durch breitere Engine-Erkennungen noch durch Blacklist-Einträge bestätigt. In diesem Zusammenhang scheint das Ergebnis eher ein heuristisches Signal mit geringer Sicherheit als ein starker Hinweis auf schädliche Aktivitäten zu sein. Auf Grundlage der verfügbaren Daten wurden zum Zeitpunkt dieses Scans keine Bedrohungen erkannt.
Technische Beschreibung
Die Website präsentierte zum Zeitpunkt des Tests ein gültiges Let's Encrypt SSL-Zertifikat; das Zertifikatsablaufdatum ist mit 2026-07-24 angegeben. DNSSEC scheint unsigniert zu sein, was weiterhin üblich ist, aber bedeutet, dass DNS-Antworten nicht von dieser zusätzlichen Ebene des Authentizitätsschutzes profitieren. Der erkannte Webserver-String war CDN.IR-v4.2, und die Server-IP wurde zu einer von Asre Dadeha Asiatech in Tehran, Iran, gehosteten Infrastruktur aufgelöst.
In der gescannten Seitenstichprobe wurden keine externen Links, referenzierten Domains oder iframes identifiziert, und die Blacklist-Prüfungen waren unauffällig. Der wichtigste technische Hinweis zur Vorsicht ist das einzelne heuristische Dateiergebnis „suspicious“ auf /index, aber ohne unterstützende Erkennungen oder benannte Bedrohungen kann dies eher ein generischer Musterabgleich als eine bestätigte Kompromittierung widerspiegeln.
Teilen Sie Ihre Erfahrung mit dieser Website. War sie sicher? Sind Probleme aufgetreten?