
facebook1id2024-blip.github.io
Catégorie : Phishing And Fraud
Pour utiliser le produit avec toutes ses fonctionnalités, vous devez acheter une licence pour Combo Cleaner. Essai gratuit limité à sept jours. Combo Cleaner appartient à et est exploité par RCS LT, la société mère de PCRisk.com.
Description de facebook1id2024-blip.github.io
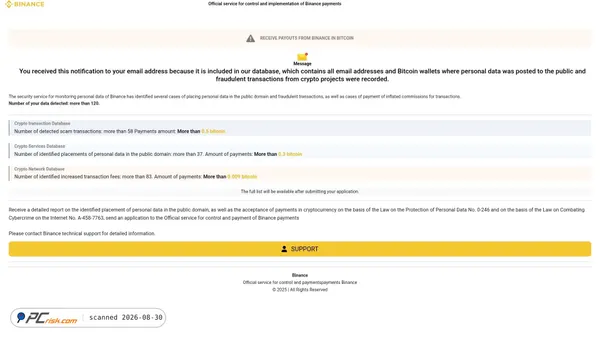
Ce domaine est une page hébergée sur GitHub Pages, utilisant le sous-domaine facebook1id2024-blip.github.io plutôt qu’un site web enregistré autonome. D’après le schéma de nommage, il semble faire référence à des thèmes liés à l’identité ou à la connexion de Facebook, tandis que l’environnement d’hébergement suggère qu’il peut s’agir d’une page statique légère plutôt que d’une plateforme web indépendante complète.
Les données de catégorisation disponibles associent la page au phishing et à la fraude selon plusieurs fournisseurs de classification web, bien qu’un fournisseur l’ait classée plus largement dans la catégorie des technologies de l’information. La combinaison d’un nom de type Facebook, d’un hébergement gratuit sur sous-domaine et de l’absence d’informations plus larges sur l’identité du site peut indiquer que la page a été créée pour une campagne ciblée ou un usage à objectif unique plutôt que comme site d’entreprise établi ou site de contenu.
Évaluation de sécurité de facebook1id2024-blip.github.io
Plusieurs signaux de sécurité suscitent des inquiétudes concernant ce domaine au moment de cette analyse. Il a été signalé par 7 moteurs de sécurité sur 91, plusieurs détections décrivant la page comme du phishing ou comme malveillante. En outre, plusieurs sources de classification web l’ont classée dans les catégories phishing et fraude. Le nom de domaine ressemble fortement à l’image de marque de Facebook et peut être un nom d’imitation destiné à créer de la confusion chez les visiteurs, ce qui constitue un facteur de risque notable même lorsque certains contrôles automatisés restent sans alerte.
Dans le même temps, toutes les sources d’analyse n’ont pas signalé de problème. L’analyse anti-malware n’a pas identifié de fichiers signalés, et les principales vérifications dans les bases de données de menaces concernant des URL de malware ou de phishing connues étaient sans alerte au moment de cette analyse. Cependant, l’adresse IP du domaine figure sur une liste de blocage de réputation de messagerie, ce qui constitue un signal plus faible que des détections directes de malveillance du site web, mais ajoute tout de même une certaine prudence.
À la suite d’un examen manuel par l’équipe PCRisk, le score de confiance publié a été ajusté afin de refléter un contexte supplémentaire. Sur la base de ces constatations, ce site web peut présenter des risques potentiels pour les visiteurs.
Description technique
Le site est servi via HTTPS avec un certificat Let's Encrypt valide qui était valide au moment de l’analyse et dont l’expiration est prévue le 2026-09-02. Il est hébergé sur l’infrastructure GitHub et se résout vers une adresse IP associée à GitHub Pages à San Francisco, États-Unis. L’identification du serveur web pointe également vers GitHub.com, ce qui est cohérent avec un hébergement de site statique.
DNSSEC semble ne pas être signé, ce qui est courant pour de nombreux domaines et n’indique pas en soi une activité malveillante. Aucun fichier malveillant ni lien externe signalé n’a été identifié dans l’analyse de page disponible, mais l’utilisation d’un sous-domaine GitHub Pages combinée à des détections liées au phishing suggère que la préoccupation porte davantage sur le contenu de la page et le risque d’usurpation que sur la diffusion d’exploits ou un malware côté serveur.
Partagez votre expérience avec ce site web. Était-il sûr ? Avez-vous rencontré des problèmes ?