
bigogiris.online
Kategoria: Phishing
- Nie loguj się tu ani nie płać. Zamknij stronę. Jeśli wpisano hasło, zmień je tam, gdzie zwykle go używasz.
- Już odwiedziłeś? Sprawdź urządzenie. Bezpłatne skanowanie pokaże, czy coś zostało zainstalowane.
- Zatrzymaj następną. Ochrona WWW Combo Cleaner blokuje phishing i strony oszustw, zanim się załadują.
Combo Cleaner to własne narzędzie antymalware PCrisk, należące do RCS LT. Skanowanie jest bezpłatne; usunięcie wykrytych zagrożeń wymaga licencji (7-dniowy bezpłatny okres próbny).

Quttera Web Malware Removal to płatna usługa subskrypcyjna. Ceny, plany i dostępność wersji próbnej ustala Quttera. Quttera jest obsługiwana przez Quttera Ltd, niezależną firmę zewnętrzną niezwiązaną z RCS LT. PCrisk.com może otrzymać prowizję za polecenie, gdy użytkownicy zarejestrują się przez ten link.
Opis bigogiris.online
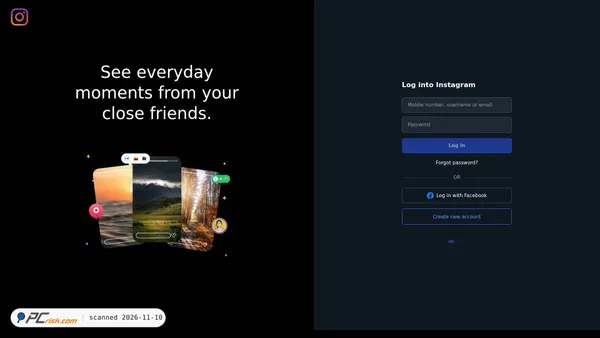
bigogiris.online wydaje się być stroną internetową zaprojektowaną tak, aby naśladować ekran logowania lub stronę docelową YouTube, a nie niezależną usługę o własnej, wyraźnej tożsamości. Tytuł strony i metaopis wykorzystują ponownie branding i język YouTube, a zrzut ekranu przedstawia układ bardzo podobny do interfejsu YouTube, w tym elementy nawigacyjne i prośbę o zalogowanie się.
Na podstawie udostępnionej treści strony witryna wydaje się przedstawiać jako YouTube, działając jednocześnie w innej domenie, która nie należy do oficjalnych domen internetowych YouTube. Strona ładuje również zasoby z dobrze znanych domen powiązanych z Google i YouTube, co może pomóc jej jeszcze bardziej przypominać legalną usługę. Tego rodzaju konfiguracja jest powszechnie kojarzona ze stronami wyłudzającymi dane logowania lub podszywającymi się pod inne podmioty w celu żądania płatności.
Ocena bezpieczeństwa bigogiris.online
Ta witryna wydaje się stroną podszywającą się pod inną usługę w celu wyłudzenia danych. Strona przedstawia się jako YouTube, ale jest hostowana w niezwiązanej z nim domenie bigogiris.online, a nie youtube.com. Zgodnie z notatkami z inspekcji strony prosi odwiedzających o dokonanie płatności, zalogowanie się lub podanie danych konta, karty albo dokumentu tożsamości, podszywając się przy tym pod znaną firmę, co jest wyraźnym sygnałem ostrzegawczym wskazującym na potencjalną kradzież danych logowania lub oszustwo finansowe.
W chwili tego skanowania żadne silniki bezpieczeństwa nie oznaczyły domeny, a sprawdzone bazy danych czarnych list jej nie zgłosiły. Skanowanie pod kątem złośliwego oprogramowania oznaczyło jednak stronę główną jako podejrzaną, a brak wykryć przez silniki bezpieczeństwa nie przeważa nad bezpośrednimi dowodami wynikającymi z treści strony i niezgodności brandingu. Domena jest również stosunkowo nowa i nie ma odnotowanego znaczącego ruchu, co może dodatkowo uzasadniać ostrożność.
Na podstawie tych ustaleń witryna może stwarzać potencjalne zagrożenia dla odwiedzających.
Opis techniczny
Witryna korzysta z ważnego certyfikatu SSL wydanego przez powszechnie uznany urząd certyfikacji, jest obsługiwana przez infrastrukturę Cloudflare i rozwiązuje się do adresu IP powiązanego z Cloudflare w Toronto w Kanadzie. Jej serwery nazw również wskazują na Cloudflare, a DNSSEC wydaje się niepodpisany w chwili tego skanowania.
Z technicznego punktu widzenia obecność HTTPS wskazuje jedynie, że ruch może być szyfrowany podczas przesyłania; nie potwierdza ona wiarygodności operatora witryny ani jej celu. Konfiguracja hostingu i certyfikat są powszechne zarówno w przypadku legalnych, jak i wprowadzających w błąd witryn, dlatego głównym powodem do niepokoju wydaje się podszywanie się przez stronę, a nie problem z bezpieczeństwem transmisji.
Podziel się swoimi doświadczeniami z tą witryną. Czy była bezpieczna? Czy wystąpiły jakieś problemy?