
dodi-repacks.download
Kategoria: Malware Distribution
- Nie loguj się tu ani nie płać. Zamknij stronę. Jeśli wpisano hasło, zmień je tam, gdzie zwykle go używasz.
- Już odwiedziłeś? Sprawdź urządzenie. Bezpłatne skanowanie pokaże, czy coś zostało zainstalowane.
- Zatrzymaj następną. Ochrona WWW Combo Cleaner blokuje phishing i strony oszustw, zanim się załadują.
Combo Cleaner to własne narzędzie antymalware PCrisk, należące do RCS LT. Skanowanie jest bezpłatne; usunięcie wykrytych zagrożeń wymaga licencji (7-dniowy bezpłatny okres próbny).

Quttera Web Malware Removal to płatna usługa subskrypcyjna. Ceny, plany i dostępność wersji próbnej ustala Quttera. Quttera jest obsługiwana przez Quttera Ltd, niezależną firmę zewnętrzną niezwiązaną z RCS LT. PCrisk.com może otrzymać prowizję za polecenie, gdy użytkownicy zarejestrują się przez ten link.
Opis dodi-repacks.download
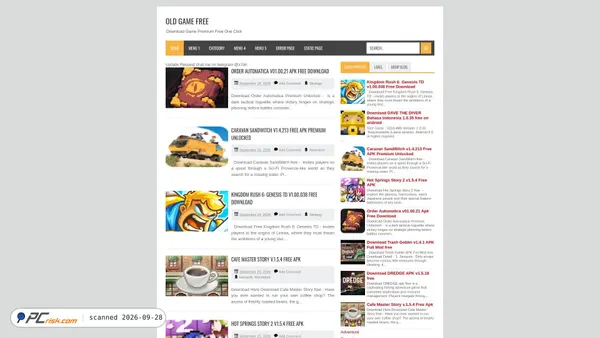
"dodi-repacks.download" prezentuje się jako repozytorium "DODI Repacks" - dobrze znanej w środowisku piractwa marki kojarzonej ze skompresowanymi, wcześniej złamanymi (pre-cracked) instalatorami gier wideo ("repacki") dystrybuowanymi poza oficjalnymi kanałami. Strona główna wymienia liczne niedawne i nadchodzące premiery gier (np. EA Sports FC, STAR WARS Zero Company, The Sims 4, Dune: Awakening) wraz z linkami do pobrania, a także nawigację do stron z rozwiązywaniem problemów i kontaktem.
Witryna jest hostowana za infrastrukturą Cloudflare, która maskuje prawdziwy serwer źródłowy i jest powszechnie wykorzystywana zarówno przez legalne, jak i nielegalne strony w celach wydajnościowych oraz ochrony przed atakami DDoS. Biorąc pod uwagę nazwę domeny oraz treść witryny, wydaje się ona częścią szerszego ekosystemu nieoficjalnych stron dystrybucji gier, oferujących złamane lub zmodyfikowane oprogramowanie, co z natury wiąże się z naruszeniem praw autorskich oraz podwyższonym ryzykiem bezpieczeństwa dla odwiedzających, którzy pobierają i uruchamiają instalatory pochodzące od osób trzecich.
Nie ma żadnych wskazań na istnienie formalnego operatora korporacyjnego; strony tego typu są zazwyczaj prowadzone przez anonimowe osoby lub małe grupy działające w społecznościach wymiany plików, często powielane na wielu domenach w miarę jak poprzednie są blokowane lub trafiają na czarne listy.
Ocena bezpieczeństwa dodi-repacks.download
W momencie przeprowadzania niniejszego skanu ta domena została oznaczona przez 15 z 91 silników bezpieczeństwa, przy czym kilka silników niezależnie sklasyfikowało ją jako powiązaną z phishingiem lub złośliwym oprogramowaniem, w tym kilka klasyfikacji jako złośliwa od głównych dostawców. Skan pod kątem złośliwego oprogramowania wykrył również oznaczony zasób na stronie powiązany z ogólnie nazwanym obiektem złośliwym, a domena znajdowała się na co najmniej jednej specjalistycznej czarnej liście złośliwych treści (QBMA), choć kilka innych baz danych czarnych list i bezpieczeństwa treści - w tym główne blokady phishingu/malware oparte na przeglądarkach - wykazało w momencie tej kontroli, że domena jest czysta.
Biorąc pod uwagę znaczącą liczbę niezależnych silników bezpieczeństwa zbieżnych w klasyfikacji jako złośliwa lub phishingowa, w połączeniu z charakterem strony (nieoficjalny portal repacków/dystrybucji oprogramowania), ta domena niesie ze sobą podwyższony profil ryzyka. Strony tego rodzaju często dołączają do instalatorów niechciane lub złośliwe ładunki, a linki do pobierania z takich platform należy traktować z ostrożnością niezależnie od wyników pojedynczego skanu w danym momencie.
Na podstawie tych ustaleń ta witryna może stanowić potencjalne zagrożenie dla odwiedzających, w szczególności w związku z pobieraną zawartością oraz wszelkimi monitami o obejście ostrzeżeń bezpieczeństwa przeglądarki lub instalację dodatkowego oprogramowania.
Opis techniczny
Witryna korzysta z ważnego certyfikatu SSL/TLS wydanego przez Google Trust Services, ważnego do listopada 2026 r., i znajduje się za infrastrukturą Cloudflare, Inc. z serwerami zlokalizowanymi w Toronto w Kanadzie. DNSSEC nie jest włączony dla tej domeny. Domena została zarejestrowana za pośrednictwem Porkbun w lutym 2022 r. i wygasa w 2032 r., co oznacza, że w momencie przeprowadzania tego skanu ma około czterech lat.
Oznaczony zasób zidentyfikowany podczas skanu antywirusowego znajduje się w ścieżce należącej do platformy challenge Cloudflare, która zazwyczaj stanowi zautomatyzowany mechanizm weryfikacji botów, a nie treść bezpośrednio kontrolowaną przez atakującego, choć ogólna klasyfikacja obiektu jako złośliwego sugeruje, że niektóre skanery wykryły podejrzane zachowanie związane z całą stroną.
Podziel się swoimi doświadczeniami z tą witryną. Czy była bezpieczna? Czy wystąpiły jakieś problemy?