
rajr-sroc.pt
Kategoria: Phishing And Fraud
Opis rajr-sroc.pt
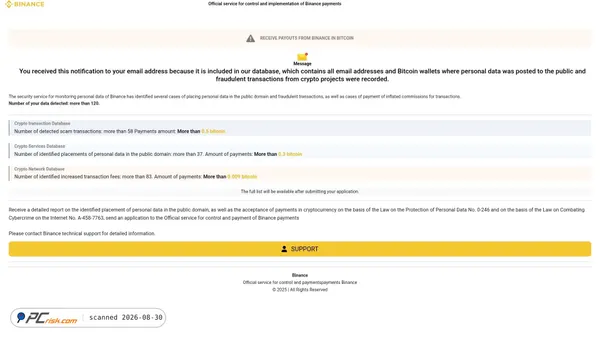
Domena rajr-sroc.pt wydaje się od dawna zarejestrowaną witryną .pt, ale dostępne dane ze skanu dostarczają bardzo niewiele informacji o jej rzeczywistym przeznaczeniu lub operatorze. Metadane strony są puste, podczas skanu nie zaobserwowano żadnych linków zewnętrznych ani domen, do których się odwołuje, a w dostarczonych danych nie jest dostępny żaden widoczny opis witryny.
Na podstawie samej struktury domeny nie da się z przekonaniem określić, jaką organizację, usługę lub treść reprezentuje ta witryna. Jedno źródło klasyfikacji stron internetowych powiązało ją z phishingiem i oszustwami, ale ta etykieta nie znajduje potwierdzenia w szerszym konsensusie detekcji w wynikach skanu i należy ją traktować jako klasyfikację aktualną w danym momencie, a nie jako definitywny opis funkcji witryny.
Ocena bezpieczeństwa rajr-sroc.pt
Wyniki skanu są w dużej mierze czyste w momencie przeglądu. Żadne detekcje nie zostały zgłoszone przez 0 z 91 silników bezpieczeństwa, skan pod kątem malware nie zidentyfikował oznaczonych plików ani podejrzanych zasobów zewnętrznych, a kontrole głównych baz danych zagrożeń w dostarczonych danych nie zgłosiły aktywnego blokowania związanego z treścią. Domena jest również stosunkowo stara — ma około 9 lat — co może być umiarkowanie uspokajającym sygnałem, gdy rozpatruje się to wraz z brakiem detekcji przez wiele silników.
Nadal istnieje kilka punktów wymagających ostrożności. Jedno źródło klasyfikacji stron internetowych sklasyfikowało domenę jako phishing i oszustwo, a adres IP domeny figuruje na jednej liście blokowania reputacji poczty. Tego rodzaju wpis oparty na DNS jest słabszym sygnałem niż bezpośrednie detekcje malware lub phishingu i może odzwierciedlać reputację poczty e-mail lub hostingu współdzielonego, a nie treść witryny, ale nadal warto to odnotować. Na podstawie dostępnych danych ze skanu nie wykryto żadnych istotnych zagrożeń w czasie tego skanu.
Opis techniczny
Podczas skanu witryna prezentowała ważny certyfikat SSL Let's Encrypt, z datą wygaśnięcia podaną jako 2026-09-23. Wygląda na to, że jest obsługiwana przez openresty z adresu IP hostowanego przez I Fastnet Ltd w Newcastle upon Tyne, United Kingdom. W dostarczonych wynikach skanu nie zidentyfikowano złośliwych plików, linków zewnętrznych ani aktywności iframe.
DNSSEC wydaje się niepodpisany, co jest powszechne, ale oznacza, że odpowiedzi DNS mogą nie korzystać z tej dodatkowej warstwy integralności. Ograniczone metadane, nieznane szczegóły protokołu i brak widocznych informacji o stronie sprawiają, że profil techniczny witryny jest dość skąpy, chociaż na podstawie dostarczonych danych nie było widocznego żadnego poważnego problemu bezpieczeństwa na poziomie infrastruktury poza odnotowanym wpisem na liście blokowania reputacji poczty.
Podziel się swoimi doświadczeniami z tą witryną. Czy była bezpieczna? Czy wystąpiły jakieś problemy?