

cdn2.twimge.xyz
Kategorie: Url Shortener
Zeigen Sie Besuchern, dass cdn2.twimge.xyz sicher ist
Fügen Sie das PCrisk Trust Badge zu cdn2.twimge.xyz hinzu, alle 24 Stunden neu auf Malware & Bedrohungen geprüft. Ein sichtbares Sicherheitssiegel schafft Vertrauen bei Besuchern, und dieses Vertrauen kann zu mehr Verkäufen, Anmeldungen & Anrufen führen.

Beschreibung von cdn2.twimge.xyz
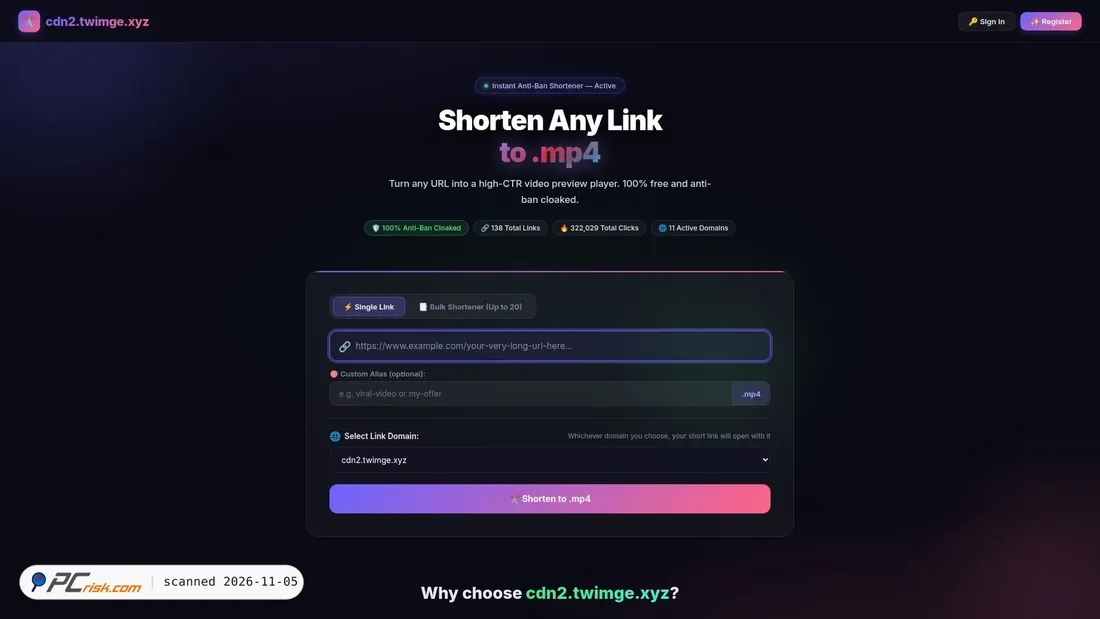
cdn2.twimge.xyz scheint ein Dienst zur Verkürzung von Links und zur Erstellung von Vorschauen zu sein. Den Seitentiteln, Metadaten und der sichtbaren Benutzeroberfläche zufolge bietet der Dienst Nutzern die Möglichkeit, URLs in Links umzuwandeln, die als Videovorschauen im Stil von „.mp4“ erscheinen, mit Freigabefunktionen für Messaging- und Social-Media-Plattformen wie WhatsApp, Telegram, Facebook und X/Twitter.
Die Website präsentiert sich als kostenloses Tool und umfasst Anmelde- und Registrierungsseiten, was auf eine kontobasierte Nutzung statt auf eine einfache statische Landingpage hindeutet. Der Betreiber ist in den bereitgestellten Scandaten nicht eindeutig identifiziert, und die Domain selbst weist nicht auf eine bekannte, etablierte Marke oder Organisation hin. Die Formulierungen auf der Homepage, insbesondere die Verweise auf „high-CTR“-Vorschauen und „anti-ban cloaked“, legen nahe, dass der Dienst für die Generierung von Werbe-Traffic oder die Verschleierung von Links gedacht sein könnte.
Sicherheitsbewertung für cdn2.twimge.xyz
Zum Zeitpunkt dieses Scans erkannten automatisierte Malware- und Reputationsprüfungen keine bestätigten schädlichen Inhalte. Keine Sicherheits-Engines markierten die Domain, der Malware-Scan meldete keine markierten Dateien, und die überprüften Bedrohungsdatenbanken und Blacklist-Quellen wiesen keine Einträge im Zusammenhang mit Phishing oder der Verbreitung von Malware auf.
Allerdings gibt es kontextbezogene Bedenken. Die Domain ist sehr neu, hat kein etabliertes Traffic-Ranking, und auf der Homepage wird ausdrücklich mit einem „anti-ban cloaked“-Verhalten zur Linkverkürzung geworben. Dienste, die Ziel-URLs verschleiern oder Links wie Mediendateien erscheinen lassen, können für legitimes Marketing genutzt werden, aber auch mit ausweichenden oder irreführenden Traffic-Praktiken in Verbindung stehen. Dies beweist für sich genommen keine schädliche Aktivität, gibt jedoch Anlass zu größerer Vorsicht als bei einem transparenteren, etablierten Webdienst.
Den verfügbaren Scandaten zufolge wurden zum Zeitpunkt dieses Scans keine bestätigten Bedrohungen erkannt, doch der Zweck der Website und die sehr kürzlich erfolgte Registrierung könnten zusätzliche Vorsicht nahelegen, bevor man mit darüber erzeugten Kurzlinks interagiert.
Technische Beschreibung
Die Domain verwendet ein gültiges Let's-Encrypt-SSL-Zertifikat und wird über die Cloudflare-Infrastruktur bereitgestellt, mit Cloudflare-Nameservern und einer bei Cloudflare gehosteten IP-Adresse. DNSSEC scheint nicht signiert zu sein. Das ist üblich, bedeutet jedoch, dass DNS-Antworten nicht von einer DNSSEC-Validierung profitieren. Der Serverstandort wird mit Toronto, Kanada, angegeben, wobei die geografische Zuordnung bei CDN-basiertem Hosting nur näherungsweise sein kann.
Aus Sicht der Sicherheitslage ist die sichtbare Konfiguration für einen kleinen modernen Webdienst recht standardmäßig: HTTPS ist aktiviert, Cloudflare ist dem Origin vorgeschaltet, und zum Zeitpunkt des Scans wurden keine Blacklist-Treffer gemeldet. Das wichtigste technische Bedenken betrifft nicht die TLS-Konfiguration, sondern die Kombination aus einer neu registrierten Domain und einem Dienstmodell, das auf der verschleierten Darstellung von Links beruht.
Teilen Sie Ihre Erfahrung mit dieser Website. War sie sicher? Sind Probleme aufgetreten?