

cdn2.twimge.xyz
Catégorie : Url Shortener
Montrez aux visiteurs que cdn2.twimge.xyz est sûr
Ajoutez le PCrisk Trust Badge à cdn2.twimge.xyz, réanalysé toutes les 24 heures contre les malwares et menaces. Un sceau de sécurité visible rassure les visiteurs, et cette confiance peut se traduire par plus de ventes, d'inscriptions et d'appels.

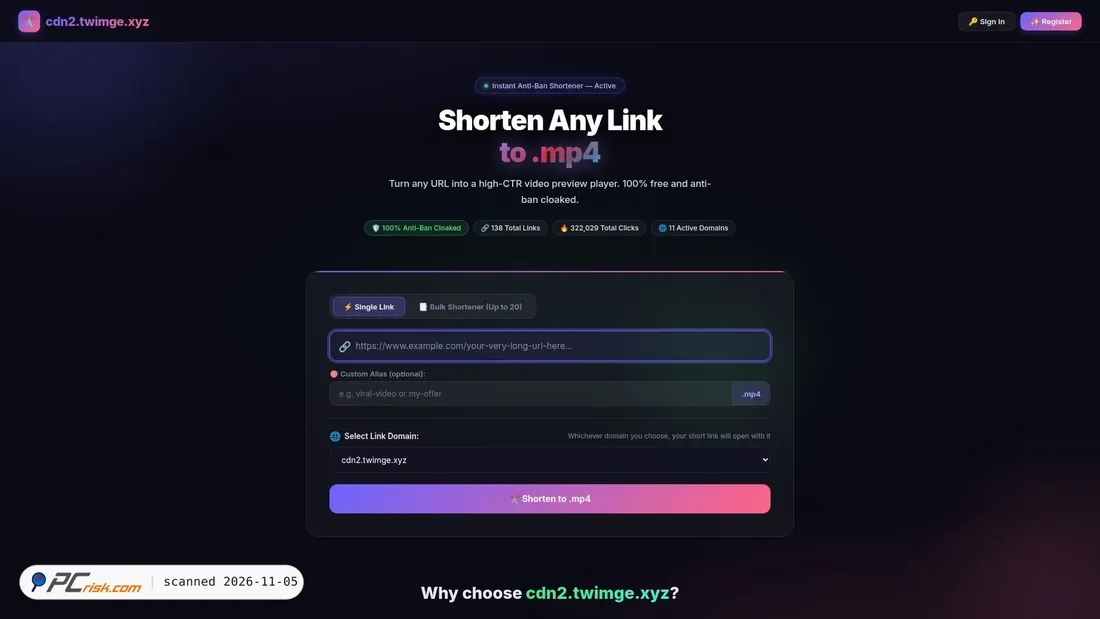
Description de cdn2.twimge.xyz
cdn2.twimge.xyz semble être un service de raccourcissement de liens et de génération d’aperçus. D’après le titre de la page, les métadonnées et l’interface visible, il permet aux utilisateurs de convertir des URL en liens qui se présentent sous la forme d’aperçus vidéo « .mp4 », avec des fonctionnalités de partage liées à des plateformes de messagerie et de réseaux sociaux telles que WhatsApp, Telegram, Facebook et X/Twitter.
Le site se présente comme un outil gratuit et comprend des pages de connexion et d’inscription, ce qui suggère une utilisation avec compte plutôt qu’une simple page d’accueil statique. L’opérateur n’est pas clairement identifié dans les données d’analyse fournies, et le domaine lui-même ne renvoie pas à une marque ou à une organisation établie connue. Le texte de la page d’accueil, en particulier les références aux aperçus « high-CTR » et au masquage « anti-ban », suggère que le service pourrait être destiné à générer du trafic promotionnel ou à masquer des liens.
Évaluation de sécurité de cdn2.twimge.xyz
Au moment de cette analyse, les vérifications automatisées de logiciels malveillants et de réputation n’ont détecté aucun contenu malveillant confirmé. Aucun moteur de sécurité n’a signalé le domaine, l’analyse des logiciels malveillants n’a signalé aucun fichier, et les bases de données de menaces et sources de listes noires consultées ne faisaient état d’aucune inscription associée à l’hameçonnage ou à la diffusion de logiciels malveillants.
Cela dit, certains éléments contextuels suscitent des préoccupations. Le domaine est très récent, ne dispose d’aucun classement de trafic établi, et la page d’accueil fait explicitement la promotion d’un comportement de raccourcissement de liens avec masquage « anti-ban ». Les services qui dissimulent les URL de destination ou font apparaître les liens comme des fichiers multimédias peuvent être utilisés à des fins de marketing légitimes, mais ils peuvent aussi être associés à des pratiques de trafic évasives ou trompeuses. Cela ne prouve pas en soi une activité nuisible, mais justifie une prudence accrue par rapport à un service Web plus transparent et établi.
D’après les données d’analyse disponibles, aucune menace confirmée n’a été détectée au moment de cette analyse, mais la finalité du site et son enregistrement très récent peuvent justifier une prudence supplémentaire avant d’interagir avec les liens raccourcis générés par son intermédiaire.
Description technique
Le domaine utilise un certificat SSL Let's Encrypt valide et est servi par l’infrastructure Cloudflare, avec des serveurs de noms Cloudflare et une adresse IP hébergée par Cloudflare. DNSSEC semble ne pas être signé, ce qui est courant, mais signifie que les réponses DNS ne bénéficient pas de la validation DNSSEC. L’emplacement du serveur est indiqué comme étant Toronto, au Canada, bien qu’un hébergement reposant sur un CDN puisse rendre l’attribution géographique approximative.
Du point de vue de la posture de sécurité, la configuration visible est assez standard pour un petit service Web moderne : HTTPS est activé, Cloudflare se trouve devant le serveur d’origine, et aucun résultat positif dans les listes noires n’a été signalé au moment de l’analyse. La principale préoccupation technique ne concerne pas la configuration TLS, mais la combinaison d’un domaine nouvellement enregistré et d’un modèle de service axé sur la présentation de liens masqués.
Partagez votre expérience avec ce site web. Était-il sûr ? Avez-vous rencontré des problèmes ?