
iii.im
Catégorie : Url Shortener
Montrez aux visiteurs que iii.im est sûr
Ajoutez le PCrisk Trust Badge à iii.im, réanalysé toutes les 24 heures contre les malwares et menaces. Un sceau de sécurité visible rassure les visiteurs, et cette confiance peut se traduire par plus de ventes, d'inscriptions et d'appels.

Description de iii.im
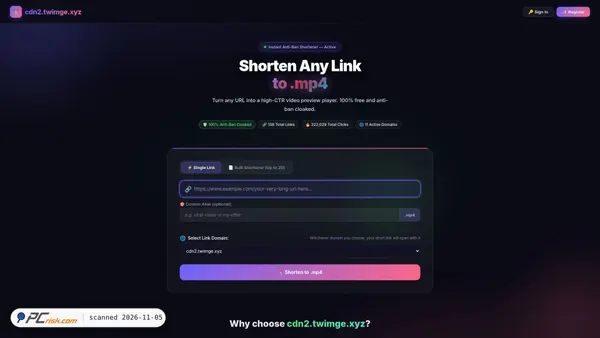
iii.im semble être un service de raccourcissement d’URL. D’après le titre de la page, la méta-description et la capture d’écran de la page d’accueil, le site permet aux utilisateurs de convertir de longues adresses Web en liens plus courts et de générer des codes QR à partager. L’interface suggère également une prise en charge multilingue, avec des chemins visibles en anglais, en japonais et en coréen, ainsi que des ressources de logo.
Le site se présente comme une plateforme de raccourcissement de liens de longue date et comprend une page de contact ainsi que des liens de pied de page standard, tels que les conditions d’utilisation. Les raccourcisseurs d’URL sont couramment utilisés par commodité dans les messages, le partage sur les réseaux sociaux et les supports imprimés, mais ils peuvent aussi masquer la destination finale d’un lien, ce qui signifie que les utilisateurs peuvent devoir faire preuve d’une prudence accrue avant d’ouvrir des URL raccourcies provenant de sources inconnues.
Évaluation de sécurité de iii.im
Les résultats de l’analyse sont mitigés, mais tendent à indiquer un état relativement sain au moment de cette analyse. Un moteur de sécurité a signalé le domaine avec une étiquette générique de suspicion, tandis que les vérifications plus générales des listes noires et des bases de données sur les menaces n’ont pas signalé le site comme malveillant ou lié à l’hameçonnage. Le résumé de l’analyse des logiciels malveillants n’a signalé aucun fichier, bien qu’il ait également appliqué une étiquette heuristique générique au domaine et à plusieurs URL internes. Comme ces détections sont génériques et ne sont pas associées à une famille de logiciels malveillants spécifique, elles peuvent correspondre à des correspondances de motifs peu fiables plutôt qu’à une activité nuisible confirmée.
Le contexte compte également ici : le domaine est enregistré depuis plusieurs années, utilise un certificat HTTPS valide et la capture d’écran montre un raccourcisseur d’URL fonctionnel plutôt qu’une usurpation d’identité évidente ou une fausse boutique en ligne. Cela dit, les services de raccourcissement d’URL réduisent par nature la transparence de la destination, ce qui peut les rendre plus attrayants pour les abus par des tiers, même lorsque le service lui-même n’héberge pas directement de logiciels malveillants. D’après les données d’analyse disponibles, aucune menace importante n’a été détectée au moment de cette analyse, mais une certaine prudence peut néanmoins être de mise lors de l’ouverture de liens raccourcis provenant de sources inconnues.
Description technique
Le domaine utilise un certificat SSL/TLS valide de Let's Encrypt et résout via des serveurs de noms Cloudflare, tandis que l’environnement d’hébergement indiqué semble être Oracle Cloud Infrastructure à Tokyo, au Japon. DNSSEC semble ne pas être signé, ce qui n’est pas inhabituel, mais signifie que les réponses DNS peuvent ne pas bénéficier de cette couche d’intégrité supplémentaire.
Aucun signalement dans les listes de blocage basées sur le DNS n’a été rapporté au moment de cette analyse. Le logiciel serveur et les détails exacts du protocole n’ont pas été identifiés dans les données fournies. Un point technique notable est que le site repose sur une fonctionnalité de liens raccourcis, qui peut masquer les destinations finales ; il s’agit davantage d’une caractéristique de risque opérationnel que d’une preuve directe de compromission.
Partagez votre expérience avec ce site web. Était-il sûr ? Avez-vous rencontré des problèmes ?