favicon de iii.im

iii.im

Categoria: Url Shortener

Analisado: 15 de nov. de 2026, 11:40 UTC · Visto pela primeira vez: 15 de nov. de 2026 · Motores de ameaça: 1 / 92 · Vezes analisado: 1
87 / 100 Pontuação de confiança Com base nos resultados da análise no momento da verificação
Risco baixo
0 - Alto risco50 - Moderado100 - Sem ameaças
Recomenda-se nova análise
Última análise há 7 dias - o estado de segurança pode ter mudado desde então.
Não analisado ainda não foi analisado. Clique em Verificar site para o analisar.
Falhou
O iii.im é o seu site? Os proprietários podem mostrar este resultado aos visitantes.
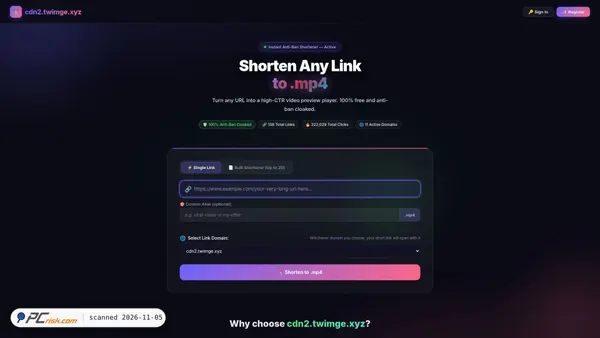
Captura de ecrã de iii.im Capturada 15 de nov. de 2026
https://iii.im
Captura de ecrã de iii.im
7 anos 9 meses
Sem classificação - Este site não aparece na lista Tranco
Sinalizado por 1 de 92 motores
✓ Válido (TLS)
Oracle Cloud Infrastructure (ap-tokyo-1)
Tokyo, Japan
Desconhecido
Desconhecido
155.248.162.91
Verificações de segurança da PCrisk nos seus resultados do Google Adicione a PCrisk como fonte preferida e os nossos relatórios de análise e guias de remoção terão prioridade no Google.
Adicionar PCrisk como fonte preferida
Informações do domínio e WHOIS
Registrador Redacted
Registado 5 de fevereiro de 2019
Expira 28 de setembro de 2027
Servidores de nomes celine.ns.cloudflare.com
DNSSEC Não assinado
Alojamento Oracle Cloud Infrastructure (ap-tokyo-1)
Reputação e verificação de ameaças 92 motores de segurança verificados
1
1 de 92 motores assinalaram este site Sinalizado por 1 fornecedor de segurança no momento da análise
Não assinalado Assinalado
Flagged by 1 of 92 engines
Fontes diretas de bases de dados de ameaças
Ver resultados detalhados dos motores no VirusTotal
Resumo da análise do ficheiro Com tecnologia Quttera Engine
18 ficheiros analisados
Sem ameaças
18
Baixo risco
0
Risco médio
0
Alto risco
0
Sem ameaças Baixo risco Risco médio Alto risco
iii.im/ja 14.8 KB Sem ameaças
iii.im/contact.php 5.3 KB Sem ameaças
iii.im/en 14.6 KB Sem ameaças
iii.im/ko 14.8 KB Sem ameaças
iii.im/# 29.2 KB Sem ameaças
iii.im/images/logo_en.svg 10.3 KB Sem ameaças
iii.im/images/logo_ko.svg 13.2 KB Sem ameaças
iii.im/images/logo_ja.svg 11.0 KB Sem ameaças
iii.im/icon/tumblr2.png 537 B Sem ameaças
iii.im/icon/twitter2.png 1.0 KB Sem ameaças
Mostrar mais 8...
Links externos e domínios
32
Ligações externas
22 Sinalizados
0
Iframes
Limpo
6
Domínios referenciados
1 Sinalizados
23
Recursos sinalizados
Detetado
iii.im Sinalizado: Generic Malicious Object
iii.im/. Sinalizado: Generic Malicious Object
iii.im/contact.php Sinalizado: Generic Malicious Object
iii.im/en Sinalizado: Generic Malicious Object
iii.im/icon/email2.png Sinalizado: Generic Malicious Object
iii.im/icon/facebook2.png Sinalizado: Generic Malicious Object
iii.im/icon/favicon.png Sinalizado: Generic Malicious Object
iii.im/icon/linkedin2.png Sinalizado: Generic Malicious Object
iii.im/icon/reddit2.png Sinalizado: Generic Malicious Object
iii.im/icon/tumblr2.png Sinalizado: Generic Malicious Object
iii.im/icon/twitter2.png Sinalizado: Generic Malicious Object
iii.im/images/logo_en.svg Sinalizado: Generic Malicious Object
iii.im/images/logo_ja.svg Sinalizado: Generic Malicious Object
iii.im/images/logo_ko.svg Sinalizado: Generic Malicious Object
iii.im/ja Sinalizado: Generic Malicious Object
iii.im/javascript:false%3B Sinalizado: Generic Malicious Object
iii.im/jquery/css/south-street-custom/jquery-ui-1.9.2.custom.min_fontremoved.css Sinalizado: Generic Malicious Object
iii.im/jquery/js/jquery-ui-1.9.2.min.js Sinalizado: Generic Malicious Object
iii.im/ko Sinalizado: Generic Malicious Object
iii.im/ Sinalizado: Generic Malicious Object
iii.im/en Sinalizado: Generic Malicious Object
iii.im/ja Sinalizado: Generic Malicious Object
iii.im/ko Sinalizado: Generic Malicious Object
iii.im/. Sinalizado: Generic Malicious Object
iii.im/contact.php Sinalizado: Generic Malicious Object
iii.im/en Sinalizado: Generic Malicious Object
iii.im/icon/email2.png Sinalizado: Generic Malicious Object
iii.im/icon/facebook2.png Sinalizado: Generic Malicious Object
iii.im/icon/favicon.png Sinalizado: Generic Malicious Object
iii.im/icon/linkedin2.png Sinalizado: Generic Malicious Object
iii.im/icon/reddit2.png Sinalizado: Generic Malicious Object
iii.im/icon/tumblr2.png Sinalizado: Generic Malicious Object
iii.im/icon/twitter2.png Sinalizado: Generic Malicious Object
iii.im/images/logo_en.svg Sinalizado: Generic Malicious Object
iii.im/images/logo_ja.svg Sinalizado: Generic Malicious Object
iii.im/images/logo_ko.svg Sinalizado: Generic Malicious Object
iii.im/ja Sinalizado: Generic Malicious Object
iii.im/javascript:false%3B Sinalizado: Generic Malicious Object
Mostrar mais 17...
iii.im Sinalizado: Generic Malicious Object
cdn.jsdelivr.net Não sinalizado
cdnjs.cloudflare.com Não sinalizado
challenges.cloudflare.com Não sinalizado
chart.googleapis.com Não sinalizado
www.googletagmanager.com Não sinalizado
Visão geral de iii.im

Descrição de iii.im

O iii.im parece ser um serviço de encurtamento de URLs. Com base no título da página, na meta descrição e na captura de ecrã da página inicial, o site permite aos utilizadores converter endereços Web longos em ligações mais curtas e gerar códigos QR para partilha. A interface também sugere suporte multilingue, com caminhos visíveis em inglês, japonês e coreano, bem como recursos do logótipo.

O site apresenta-se como uma plataforma de encurtamento de ligações com vários anos de atividade e inclui uma página de contacto e ligações habituais no rodapé, como os termos. Os serviços de encurtamento de URLs são normalmente utilizados por conveniência em mensagens, partilhas nas redes sociais e materiais impressos, mas também podem ocultar o destino final de uma ligação, o que significa que os utilizadores poderão ter de exercer cautela adicional antes de abrirem URLs encurtados provenientes de fontes desconhecidas.

Avaliação de segurança de iii.im

Os resultados da análise são mistos, mas tendem a ser relativamente limpos no momento desta análise. Um motor de segurança assinalou o domínio com uma classificação genérica de suspeito, enquanto as verificações mais abrangentes de listas de bloqueio e bases de dados de ameaças não indicaram que o site fosse malicioso ou estivesse relacionado com phishing. O resumo da análise de malware não indicou ficheiros assinalados, embora também tenha aplicado uma classificação heurística genérica ao domínio e a vários URLs internos. Como estas deteções são genéricas e não estão associadas a uma família específica de malware, poderão corresponder a correspondências de padrões com baixo nível de confiança, em vez de atividade nociva confirmada.

O contexto também é importante neste caso: o domínio está registado há vários anos, utiliza um certificado HTTPS válido e a captura de ecrã mostra um serviço de encurtamento de URLs funcional, em vez de uma imitação óbvia ou de uma loja falsa. Ainda assim, os serviços de encurtamento de URLs reduzem inerentemente a transparência do destino, o que os pode tornar mais atrativos para utilização abusiva por terceiros, mesmo quando o próprio serviço não aloja malware diretamente. Com base nos dados de análise disponíveis, não foram detetadas ameaças significativas no momento desta análise, mas poderá continuar a ser adequado ter alguma cautela ao abrir ligações encurtadas provenientes de fontes desconhecidas.

Descrição técnica

O domínio utiliza um certificado SSL/TLS válido da Let's Encrypt e resolve através de servidores de nomes Cloudflare, enquanto o ambiente de alojamento indicado parece ser o Oracle Cloud Infrastructure em Tóquio, Japão. O DNSSEC parece não estar assinado, o que não é invulgar, mas significa que as respostas DNS poderão não beneficiar dessa camada adicional de integridade.

Não foram comunicadas deteções em listas de bloqueio baseadas em DNS no momento desta análise. O software do servidor e os detalhes exatos do protocolo não foram identificados nos dados fornecidos. Um aspeto técnico digno de nota é que o site depende da funcionalidade de encurtamento de ligações, que pode ocultar os destinos finais; trata-se mais de uma característica de risco operacional do que de prova direta de comprometimento.
Cadeia de redirecionamento HTTP
Nenhum redirecionamento detetado - ligação direta ao destino
Informações do site
Sem classificação
Posição Tranco
Fora do Top 1M
Visitantes Desconhecido
Categoria: Url Shortener
Histórico de posição (30 dias)
Sem dados de classificação disponíveis
3 cookies detetados
Essenciais1
Analítica2
Publicidade0
Social0
3 cookies primários
0 terceiro (rastreador)
Contestar esta pontuação Para proprietários de sites
Acha que esta pontuação está incorreta?
Se é o proprietário do site e acredita que os resultados da análise contêm erros ou falsos positivos, pode enviar uma contestação para revisão manual. A nossa equipa responde normalmente em 1-2 dias úteis.
Terá de verificar o seu e-mail antes de a contestação poder ser processada.
Ao enviar este formulário, confirma que as informações fornecidas estão corretas. As contestações são revistas manualmente e os resultados podem demorar até 48 horas a ser atualizados.
Falta mais um passo…
Para enviar a sua contestação para iii.im, clique na ligação de verificação que acabámos de enviar por e-mail. Após a verificação, faremos a revisão em 1-2 dias úteis.
Este relatório foi gerado automaticamente e é fornecido apenas para fins informativos. Os resultados baseiam-se numa análise pontual e podem conter falsos positivos ou dados incompletos. Isto não constitui uma auditoria ou certificação de segurança. Nenhum fornecedor no mercado pode garantir uma taxa de deteção de 100%. Se acredita que este relatório está incorreto, por favor envie uma contestação.

Partilhe a sua experiência com este website. Era seguro? Encontrou algum problema?