favicon de iii.im

iii.im

Categoría: Url Shortener

Analizado: 15 nov 2026, 11:40 UTC · Visto por primera vez: 15 nov 2026 · Motores de amenazas: 1 / 92 · Veces analizado: 1
87 / 100 de confianza Basado en los hallazgos del análisis en el momento de la evaluación
Riesgo bajo
0 - Alto riesgo50 - Moderado100 - Sin amenazas
Se recomienda un nuevo análisis
Último análisis hace 7 días: el estado de seguridad puede haber cambiado desde entonces.
Sin escanear aún no ha sido analizado. Pulsa Comprobar web para analizarlo.
Fallido
¿Es iii.im tu sitio web? Los propietarios pueden mostrar este resultado a sus visitantes.
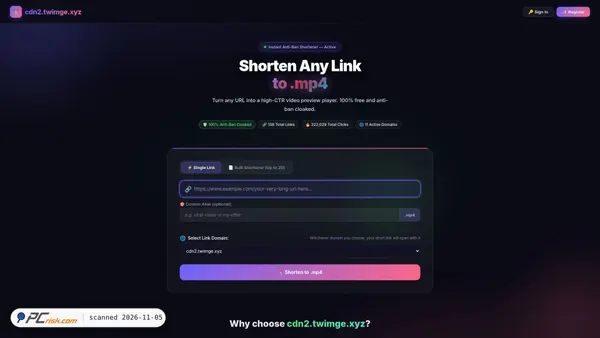
Captura de pantalla de iii.im Capturada 15 nov 2026
https://iii.im
Captura de pantalla de iii.im
7 años 9 meses
Sin ranking - Este sitio web no aparece en la lista principal de Tranco
Marcado por 1 de 92 motores
✓ Válido (TLS)
Oracle Cloud Infrastructure (ap-tokyo-1)
Tokyo, Japan
Desconocido
Desconocido
155.248.162.91
Análisis de seguridad de PCrisk en tus resultados de Google Añade PCrisk como fuente preferida y daremos prioridad a nuestros informes de análisis y guías de eliminación en Google.
Añadir PCrisk como fuente preferida
Información del dominio y WHOIS
Registrador Redacted
Registrado 5 de febrero de 2019
Caduca 28 de septiembre de 2027
Servidores de nombres celine.ns.cloudflare.com
DNSSEC Sin firmar
Hosting Oracle Cloud Infrastructure (ap-tokyo-1)
Comprobación de reputación y amenazas 92 motores de seguridad comprobados
1
1 de 92 motores marcaron este sitio web Marcado por 1 proveedor de seguridad al momento del escaneo
No marcado Marcado
Flagged by 1 of 92 engines
Fuentes directas de bases de datos de amenazas
Ver resultados detallados del motor en VirusTotal
Resumen del análisis de archivos Con tecnología de Quttera Engine
18 archivos analizados
Sin amenazas
18
Riesgo bajo
0
Riesgo medio
0
Riesgo alto
0
Sin amenazas Riesgo bajo Riesgo medio Riesgo alto
iii.im/ja 14.8 KB Sin amenazas
iii.im/contact.php 5.3 KB Sin amenazas
iii.im/en 14.6 KB Sin amenazas
iii.im/ko 14.8 KB Sin amenazas
iii.im/# 29.2 KB Sin amenazas
iii.im/images/logo_en.svg 10.3 KB Sin amenazas
iii.im/images/logo_ko.svg 13.2 KB Sin amenazas
iii.im/images/logo_ja.svg 11.0 KB Sin amenazas
iii.im/icon/tumblr2.png 537 B Sin amenazas
iii.im/icon/twitter2.png 1.0 KB Sin amenazas
Mostrar 8 más...
Enlaces externos y dominios
32
Enlaces externos
22 marcados
0
Iframes
Limpio
6
Dominios referenciados
1 marcados
23
Recursos marcados
Detectado
iii.im Marcado: Generic Malicious Object
iii.im/. Marcado: Generic Malicious Object
iii.im/contact.php Marcado: Generic Malicious Object
iii.im/en Marcado: Generic Malicious Object
iii.im/icon/email2.png Marcado: Generic Malicious Object
iii.im/icon/facebook2.png Marcado: Generic Malicious Object
iii.im/icon/favicon.png Marcado: Generic Malicious Object
iii.im/icon/linkedin2.png Marcado: Generic Malicious Object
iii.im/icon/reddit2.png Marcado: Generic Malicious Object
iii.im/icon/tumblr2.png Marcado: Generic Malicious Object
iii.im/icon/twitter2.png Marcado: Generic Malicious Object
iii.im/images/logo_en.svg Marcado: Generic Malicious Object
iii.im/images/logo_ja.svg Marcado: Generic Malicious Object
iii.im/images/logo_ko.svg Marcado: Generic Malicious Object
iii.im/ja Marcado: Generic Malicious Object
iii.im/javascript:false%3B Marcado: Generic Malicious Object
iii.im/jquery/css/south-street-custom/jquery-ui-1.9.2.custom.min_fontremoved.css Marcado: Generic Malicious Object
iii.im/jquery/js/jquery-ui-1.9.2.min.js Marcado: Generic Malicious Object
iii.im/ko Marcado: Generic Malicious Object
iii.im/ Marcado: Generic Malicious Object
iii.im/en Marcado: Generic Malicious Object
iii.im/ja Marcado: Generic Malicious Object
iii.im/ko Marcado: Generic Malicious Object
iii.im/. Marcado: Generic Malicious Object
iii.im/contact.php Marcado: Generic Malicious Object
iii.im/en Marcado: Generic Malicious Object
iii.im/icon/email2.png Marcado: Generic Malicious Object
iii.im/icon/facebook2.png Marcado: Generic Malicious Object
iii.im/icon/favicon.png Marcado: Generic Malicious Object
iii.im/icon/linkedin2.png Marcado: Generic Malicious Object
iii.im/icon/reddit2.png Marcado: Generic Malicious Object
iii.im/icon/tumblr2.png Marcado: Generic Malicious Object
iii.im/icon/twitter2.png Marcado: Generic Malicious Object
iii.im/images/logo_en.svg Marcado: Generic Malicious Object
iii.im/images/logo_ja.svg Marcado: Generic Malicious Object
iii.im/images/logo_ko.svg Marcado: Generic Malicious Object
iii.im/ja Marcado: Generic Malicious Object
iii.im/javascript:false%3B Marcado: Generic Malicious Object
Mostrar 17 más...
iii.im Marcado: Generic Malicious Object
cdn.jsdelivr.net No marcado
cdnjs.cloudflare.com No marcado
challenges.cloudflare.com No marcado
chart.googleapis.com No marcado
www.googletagmanager.com No marcado
Resumen de iii.im

Descripción de iii.im

iii.im parece ser un servicio de acortamiento de URL. Según el título de la página, la meta descripción y la captura de pantalla de la página de inicio, el sitio permite a los usuarios convertir direcciones web largas en enlaces más cortos y generar códigos QR para compartir. La interfaz también sugiere compatibilidad con varios idiomas, con rutas visibles en inglés, japonés y coreano, así como recursos gráficos del logotipo.

El sitio se presenta como una plataforma de acortamiento de enlaces con una larga trayectoria e incluye una página de contacto y enlaces estándar en el pie de página, como los términos. Los acortadores de URL se usan habitualmente por comodidad en la mensajería, para compartir en redes sociales y en materiales impresos, pero también pueden ocultar el destino final de un enlace, por lo que quizá los usuarios deban tener más precaución antes de abrir URL acortadas procedentes de fuentes desconocidas.

Evaluación de seguridad de iii.im

Los resultados del análisis son variados, pero se inclinan relativamente hacia un resultado limpio en el momento de este análisis. Un motor de seguridad marcó el dominio con una etiqueta genérica de sospechoso, mientras que las comprobaciones más amplias de listas de bloqueo y bases de datos de amenazas no señalaron el sitio como malicioso ni relacionado con el phishing. El resumen del análisis de malware indicó que no se marcaron archivos, aunque también aplicó una etiqueta heurística genérica al dominio y a varias URL internas. Dado que estas detecciones son genéricas y no están vinculadas a una familia de malware específica, podrían representar coincidencias de patrones de baja confianza en lugar de actividad dañina confirmada.

El contexto también importa: el dominio está registrado desde hace varios años, utiliza un certificado HTTPS válido y la captura de pantalla muestra un acortador de URL funcional, en lugar de una suplantación evidente o una tienda falsa. Dicho esto, los servicios de acortamiento de URL reducen por naturaleza la transparencia del destino, lo que puede hacerlos más atractivos para el uso indebido por parte de terceros, incluso cuando el propio servicio no aloja malware directamente. Según los datos de análisis disponibles, no se detectaron amenazas significativas en el momento de este análisis, pero aun así podría ser apropiado tener cierta precaución al abrir enlaces acortados procedentes de fuentes desconocidas.

Descripción técnica

El dominio utiliza un certificado SSL/TLS válido de Let's Encrypt y se resuelve a través de servidores de nombres de Cloudflare, mientras que el entorno de alojamiento indicado parece ser Oracle Cloud Infrastructure en Tokio, Japón. DNSSEC parece no estar firmado, lo cual no es inusual, pero significa que las respuestas DNS podrían no beneficiarse de esa capa adicional de integridad.

No se informaron coincidencias en listas de bloqueo basadas en DNS en el momento de este análisis. Los datos proporcionados no identificaron el software del servidor ni los detalles exactos del protocolo. Un aspecto técnico destacable es que el sitio depende de la funcionalidad de enlaces acortados, que puede ocultar los destinos finales; esto constituye más una característica de riesgo operativo que una prueba directa de compromiso.
Cadena de redirección HTTP
No se detectaron redirecciones - conexión directa al destino
Información del sitio web
Sin clasificar
Ranking Tranco
No está en el Top 1M
Visitantes Desconocido
Categoría: Url Shortener
Historial de ranking (30 días)
No hay datos de clasificación disponibles
3 cookies detectadas
Esenciales1
Analíticas2
Publicidad0
Social0
3 cookies de 1.ª parte
0 de 3.ª parte (rastreadores)
Impugnar esta puntuación Para propietarios web
¿Cree que esta puntuación es inexacta?
Si es el propietario del sitio web y cree que los resultados del análisis contienen errores o falsos positivos, puede enviar una impugnación para revisión manual. Nuestro equipo suele responder en 1-2 días laborables.
Se le pedirá verificar su correo antes de procesar la impugnación.
Al enviar este formulario, confirma que la información proporcionada es precisa. Las impugnaciones se revisan manualmente y los resultados pueden tardar hasta 48 horas en actualizarse.
Un paso más…
Para enviar su impugnación de iii.im, haga clic en el enlace de verificación que le acabamos de enviar por correo. Una vez verificada, la revisaremos en 1-2 días laborables.
Este informe se generó automáticamente y se proporciona solo con fines informativos. Los resultados se basan en un análisis puntual y pueden contener falsos positivos o datos incompletos. Esto no constituye una auditoría ni una certificación de seguridad. Ningún proveedor del mercado puede garantizar una tasa de detección del 100%. Si cree que este informe es inexacto, por favor envíe una disputa.

Comparta su experiencia con este sitio web. ¿Era seguro? ¿Tuvo algún problema?