iii.im favicon

iii.im

Categorie: Url Shortener

Gescand: 15 nov 2026, 11:40 UTC · Voor het eerst gezien: 15 nov 2026 · Dreigingsengines: 1 / 92 · Aantal scans: 1
87 / 100 Vertrouwensscore Gebaseerd op scanbevindingen op het moment van analyse
Laag risico
0 - Hoog risico50 - Gemiddeld100 - Geen bedreigingen
Nieuwe scan aanbevolen
Laatst gescand 7 dagen geleden - beveiligingsstatus kan sindsdien zijn gewijzigd.
Niet gescand is nog niet gescand. Klik op Website checken om het te scannen.
Mislukt
Is iii.im jouw website? Eigenaren kunnen dit resultaat aan hun bezoekers tonen.
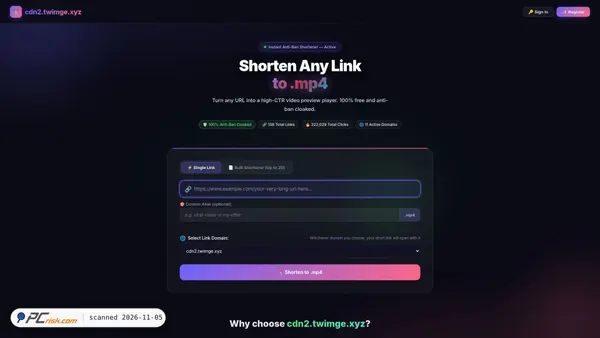
Screenshot van iii.im Vastgelegd 15 nov 2026
https://iii.im
Screenshot van iii.im
7 jaar 9 maanden
Niet gerangschikt - Deze website staat niet in de Tranco-toplijst
Gemarkeerd door 1 van 92 engines
✓ Geldig (TLS)
Oracle Cloud Infrastructure (ap-tokyo-1)
Tokyo, Japan
Onbekend
Onbekend
155.248.162.91
PCrisk-beveiligingscontroles in je Google-resultaten Voeg PCrisk toe als voorkeursbron en onze scanrapporten en verwijderingsgidsen krijgen voorrang in Google.
PCrisk toevoegen als voorkeursbron
Domein- en WHOIS-informatie
Registrar Redacted
Geregistreerd 5 februari 2019
Verloopt 28 september 2027
Nameservers celine.ns.cloudflare.com
DNSSEC Niet ondertekend
Hosting Oracle Cloud Infrastructure (ap-tokyo-1)
Reputatie- en dreigingscontrole 92 beveiligingsengines gecontroleerd
Bestandsscanoverzicht Aangedreven door Quttera Engine
18 bestanden gescand
Geen bedreigingen
18
Laag risico
0
Gemiddeld risico
0
Hoog risico
0
Geen bedreigingen Laag risico Gemiddeld risico Hoog risico
iii.im/ja 14.8 KB Geen bedreigingen
iii.im/contact.php 5.3 KB Geen bedreigingen
iii.im/en 14.6 KB Geen bedreigingen
iii.im/ko 14.8 KB Geen bedreigingen
iii.im/# 29.2 KB Geen bedreigingen
iii.im/images/logo_en.svg 10.3 KB Geen bedreigingen
iii.im/images/logo_ko.svg 13.2 KB Geen bedreigingen
iii.im/images/logo_ja.svg 11.0 KB Geen bedreigingen
iii.im/icon/tumblr2.png 537 B Geen bedreigingen
iii.im/icon/twitter2.png 1.0 KB Geen bedreigingen
Toon nog 8...
Externe links en domeinen
32
Externe links
22 gemarkeerd
0
Iframes
Schoon
6
Verwezen domeinen
1 gemarkeerd
23
Gemarkeerde bronnen
Gedetecteerd
iii.im Gemarkeerd: Generic Malicious Object
iii.im/. Gemarkeerd: Generic Malicious Object
iii.im/contact.php Gemarkeerd: Generic Malicious Object
iii.im/en Gemarkeerd: Generic Malicious Object
iii.im/icon/email2.png Gemarkeerd: Generic Malicious Object
iii.im/icon/facebook2.png Gemarkeerd: Generic Malicious Object
iii.im/icon/favicon.png Gemarkeerd: Generic Malicious Object
iii.im/icon/linkedin2.png Gemarkeerd: Generic Malicious Object
iii.im/icon/reddit2.png Gemarkeerd: Generic Malicious Object
iii.im/icon/tumblr2.png Gemarkeerd: Generic Malicious Object
iii.im/icon/twitter2.png Gemarkeerd: Generic Malicious Object
iii.im/images/logo_en.svg Gemarkeerd: Generic Malicious Object
iii.im/images/logo_ja.svg Gemarkeerd: Generic Malicious Object
iii.im/images/logo_ko.svg Gemarkeerd: Generic Malicious Object
iii.im/ja Gemarkeerd: Generic Malicious Object
iii.im/javascript:false%3B Gemarkeerd: Generic Malicious Object
iii.im/jquery/css/south-street-custom/jquery-ui-1.9.2.custom.min_fontremoved.css Gemarkeerd: Generic Malicious Object
iii.im/jquery/js/jquery-ui-1.9.2.min.js Gemarkeerd: Generic Malicious Object
iii.im/ko Gemarkeerd: Generic Malicious Object
iii.im/ Gemarkeerd: Generic Malicious Object
iii.im/en Gemarkeerd: Generic Malicious Object
iii.im/ja Gemarkeerd: Generic Malicious Object
iii.im/ko Gemarkeerd: Generic Malicious Object
iii.im/. Gemarkeerd: Generic Malicious Object
iii.im/contact.php Gemarkeerd: Generic Malicious Object
iii.im/en Gemarkeerd: Generic Malicious Object
iii.im/icon/email2.png Gemarkeerd: Generic Malicious Object
iii.im/icon/facebook2.png Gemarkeerd: Generic Malicious Object
iii.im/icon/favicon.png Gemarkeerd: Generic Malicious Object
iii.im/icon/linkedin2.png Gemarkeerd: Generic Malicious Object
iii.im/icon/reddit2.png Gemarkeerd: Generic Malicious Object
iii.im/icon/tumblr2.png Gemarkeerd: Generic Malicious Object
iii.im/icon/twitter2.png Gemarkeerd: Generic Malicious Object
iii.im/images/logo_en.svg Gemarkeerd: Generic Malicious Object
iii.im/images/logo_ja.svg Gemarkeerd: Generic Malicious Object
iii.im/images/logo_ko.svg Gemarkeerd: Generic Malicious Object
iii.im/ja Gemarkeerd: Generic Malicious Object
iii.im/javascript:false%3B Gemarkeerd: Generic Malicious Object
Toon nog 17...
iii.im Gemarkeerd: Generic Malicious Object
cdn.jsdelivr.net Niet gemarkeerd
cdnjs.cloudflare.com Niet gemarkeerd
challenges.cloudflare.com Niet gemarkeerd
chart.googleapis.com Niet gemarkeerd
www.googletagmanager.com Niet gemarkeerd
iii.im Overzicht

Beschrijving van iii.im

iii.im lijkt een URL-verkortingsdienst te zijn. Op basis van de paginatitel, metabeschrijving en screenshot van de homepage kunnen gebruikers op de site lange webadressen omzetten in kortere links en QR-codes genereren om te delen. De interface wijst ook op ondersteuning voor meerdere talen, met zichtbare paden voor Engels, Japans en Koreaans en logo-assets.

De site presenteert zichzelf als een linkverkortingsplatform dat al lange tijd bestaat en bevat een contactpagina en standaardlinks in de voettekst, zoals voorwaarden. URL-verkorters worden vaak gebruikt voor het gemak bij berichten, delen op sociale media en drukwerk, maar ze kunnen ook de uiteindelijke bestemming van een link verhullen. Daardoor moeten gebruikers mogelijk extra voorzichtig zijn voordat ze verkorte URL's van onbekende bronnen openen.

Veiligheidsbeoordeling voor iii.im

De scanresultaten zijn gemengd, maar wijzen op het moment van deze scan relatief gezien op een schone situatie. Eén beveiligingsengine markeerde het domein met een generiek verdacht label, terwijl bredere controles van zwarte lijsten en dreigingsdatabases de site niet als kwaadaardig of phishinggerelateerd rapporteerden. De samenvatting van de malwarescan meldde geen gemarkeerde bestanden, hoewel daarbij ook een generiek heuristisch label werd toegepast op het domein en verschillende interne URL's. Omdat deze detecties generiek zijn en niet gekoppeld aan een specifieke malwarefamilie, kunnen ze duiden op patroonovereenkomsten met een lage betrouwbaarheid in plaats van bevestigde schadelijke activiteit.

Ook de context is van belang: het domein is al enkele jaren geregistreerd, gebruikt een geldig HTTPS-certificaat en de screenshot toont een werkende URL-verkorter in plaats van een duidelijke imitatie of nepwebwinkel. Dat gezegd hebbende, verminderen URL-verkortingsdiensten inherent de transparantie van bestemmingen, waardoor ze aantrekkelijker kunnen zijn voor misbruik door derden, zelfs wanneer de dienst zelf niet rechtstreeks malware host. Op basis van de beschikbare scandata zijn er op het moment van deze scan geen significante bedreigingen gedetecteerd, maar enige voorzichtigheid kan nog steeds gepast zijn bij het openen van verkorte links van onbekende bronnen.

Technische beschrijving

Het domein gebruikt een geldig Let's Encrypt SSL/TLS-certificaat en wordt via Cloudflare-nameservers omgezet, terwijl de gerapporteerde hostingomgeving zich naar het schijnt in Oracle Cloud Infrastructure in Tokio, Japan bevindt. DNSSEC lijkt niet ondertekend te zijn. Dat is niet ongebruikelijk, maar betekent dat DNS-antwoorden mogelijk niet profiteren van die extra integriteitslaag.

Op het moment van deze scan zijn er geen treffers op DNS-gebaseerde blokkeerlijsten gerapporteerd. De serversoftware en exacte protocolgegevens zijn niet vastgesteld in de verstrekte gegevens. Een noemenswaardige technische overweging is dat de site afhankelijk is van functionaliteit voor verkorte links, die de uiteindelijke bestemmingen kan verhullen; dit is eerder een kenmerk van operationeel risico dan direct bewijs van een inbreuk.
HTTP-omleidingsketen
Geen omleidingen gedetecteerd - directe verbinding met bestemming
Website-inzichten
Niet gerangschikt
Tranco-rang
Niet in Top 1M
Bezoekers Onbekend
Categorie: Url Shortener
Ranggeschiedenis (30 dagen)
Geen ranggegevens beschikbaar
3 cookies gedetecteerd
Essentieel1
Analyse2
Advertenties0
Sociaal0
3 1st party cookies
0 3rd party (trackers)
Deze score betwisten Voor website-eigenaren
Denkt u dat deze score onjuist is?
Bent u de eigenaar van de website en denkt u dat de scanresultaten fouten of fout-positieven bevatten, dan kunt u een bezwaar indienen voor handmatige controle. Ons team reageert meestal binnen 1-2 werkdagen.
U wordt gevraagd uw e-mail te verifiëren voordat het bezwaar kan worden verwerkt.
Door dit formulier te verzenden, bevestigt u dat de verstrekte informatie juist is. Bezwaren worden handmatig beoordeeld en het kan tot 48 uur duren voordat resultaten zijn bijgewerkt.
Nog één stap…
Om uw bezwaar voor iii.im in te dienen, klikt u op de verificatielink die we u zojuist hebben gemaild. Na verificatie beoordelen we het binnen 1-2 werkdagen.
Dit rapport is automatisch gegenereerd en wordt alleen ter informatie verstrekt. Resultaten zijn gebaseerd op een scan op een bepaald moment en kunnen fout-positieven of onvolledige gegevens bevatten. Dit vormt geen beveiligingsaudit of certificering. Geen enkele leverancier op de markt kan een detectiegraad van 100% garanderen. Als u denkt dat dit rapport onjuist is, dien dan een bezwaar in.

Deel uw ervaring met deze website. Was deze veilig? Bent u problemen tegengekomen?