
files.freedowncdn.com
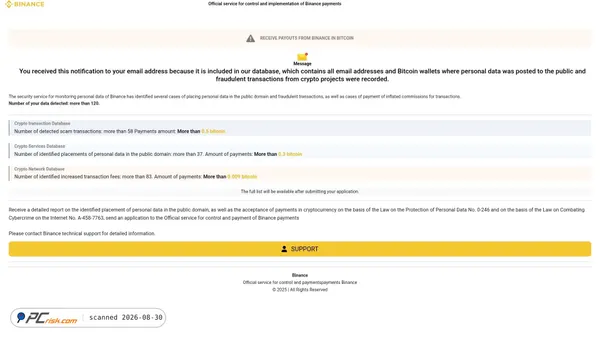
Kategorie: Phishing And Fraud
- Melden Sie sich hier nicht an und zahlen Sie nichts. Schließen Sie die Seite. Wenn Sie ein Passwort eingegeben haben, ändern Sie es dort, wo Sie es normalerweise verwenden.
- Schon besucht? Prüfen Sie Ihr Gerät. Ein kostenloser Scan zeigt, ob etwas installiert wurde.
- Stoppen Sie die nächste. Der Webschutz von Combo Cleaner blockiert Phishing- und Betrugsseiten, bevor sie laden.
Combo Cleaner ist das hauseigene Anti-Malware-Tool von PCrisk und gehört RCS LT. Scan kostenlos; zum Entfernen der Funde ist eine Lizenz nötig (7 Tage kostenlos testen).

Beschreibung von files.freedowncdn.com
files.freedowncdn.com scheint eher eine Subdomain zur Bereitstellung von Dateien oder zur Content-Auslieferung zu sein als eine vollständige öffentlich zugängliche Website. Die Struktur des Hostnamens deutet darauf hin, dass sie möglicherweise zum Hosting herunterladbarer Assets, temporärer Dateien oder CDN-ähnlicher Inhalte im Zusammenhang mit der übergeordneten Domain freedowncdn.com vorgesehen ist, aber die gescannte Seite selbst lieferte zum Zeitpunkt dieses Scans nur eine einfache 404-Fehlerseite zurück.
Auf Grundlage der verfügbaren Klassifizierungen wurde diese Subdomain von mehreren Web-Klassifizierungsanbietern mit Phishing, Betrug oder bösartiger Aktivität in Verbindung gebracht. Auf der gescannten Seite waren keine eindeutige Betreiberidentität, keine Geschäftsinformationen und kein legitimer Zweck der Website erkennbar, sodass ihre genaue Inhaberschaft und beabsichtigte Nutzung nicht allein anhand des Seiteninhalts unabhängig verifiziert werden konnten.
Sicherheitsbewertung für files.freedowncdn.com
Die Scan-Ergebnisse weisen auf erhöhte Risikosignale hin. Diese Domain wurde von 12 von 89 Sicherheits-Engines markiert, und mehrere Web-Klassifizierungsanbieter stuften sie als Phishing, Betrug oder bösartig ein. Darüber hinaus erschien die Domain zum Zeitpunkt dieses Scans in Prüfungen großer Bedrohungsdatenbanken im Zusammenhang mit unerwünschter Software oder allgemeiner bösartiger Aktivität. Dies sind stärkere Warnzeichen als ein einzelner heuristischer Alarm und deutet darauf hin, dass die Domain möglicherweise an schädlicher oder täuschender Aktivität beteiligt war.
Auch weiterer Kontext erhöht die Vorsicht. Die Domain ist relativ neu, hat kein sichtbares Traffic-Ranking, und die gescannte Seite zeigte nur eine generische 404-Antwort statt einer transparenten, etablierten Webpräsenz. Obwohl der Malware-Scan der abgerufenen Seite keine markierten Dateien erkannte, ist dieses saubere Ergebnis nur eingeschränkt aussagekräftig, da nur eine Seite gescannt wurde und diese nur minimale Inhalte enthielt.
Auf Grundlage dieser Erkenntnisse kann diese Website potenzielle Risiken für Besucher darstellen.
Technische Beschreibung
Die Subdomain war über HTTPS mit einem gültigen Let's Encrypt-Zertifikat erreichbar und scheint über eine nginx-Infrastruktur ausgeliefert zu werden, die bei GCL Global Anycast in Luxemburg gehostet wird. Ihre Nameserver befinden sich hinter Cloudflare, das möglicherweise DNS- und Traffic-Routing-Dienste bereitstellt. Die Seite gab während des Scans eine standardmäßige 404 Not Found-Antwort zurück, was darauf hinweist, dass die angeforderte Ressource zu diesem Zeitpunkt nicht verfügbar war.
Aus Sicht der Sicherheitslage war DNSSEC nicht aktiviert, und die Domain ist relativ neu. Obwohl das TLS-Zertifikat selbst gültig zu sein scheint, bestätigt ein gültiges Zertifikat nur den verschlüsselten Transport und weist für sich genommen nicht auf die Vertrauenswürdigkeit der Inhalte oder des Betreibers hin.
Teilen Sie Ihre Erfahrung mit dieser Website. War sie sicher? Sind Probleme aufgetreten?