
files.freedowncdn.com
Catégorie : Phishing And Fraud
- Ne vous connectez pas et ne payez pas ici. Fermez-la. Si vous avez saisi un mot de passe, changez-le là où vous l'utilisez normalement.
- Déjà visité ? Vérifiez votre appareil. Une analyse gratuite indique si quelque chose a été installé.
- Bloquez le suivant. La protection web de Combo Cleaner bloque les sites de phishing et d'arnaque avant leur chargement.
Combo Cleaner est l’outil anti-malware de PCrisk, détenu par RCS LT. Analyse gratuite ; la suppression des éléments détectés nécessite une licence (essai gratuit de 7 jours).

Description de files.freedowncdn.com
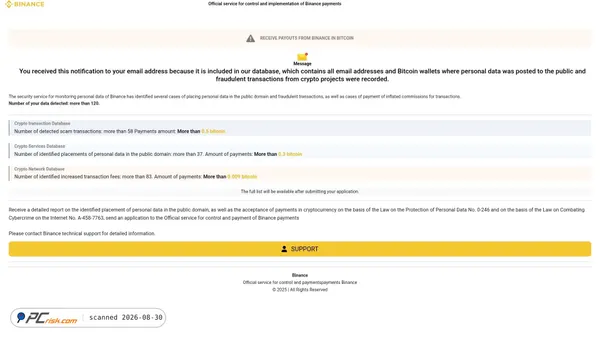
files.freedowncdn.com semble être un sous-domaine de diffusion de fichiers ou de contenu plutôt qu’un site web public complet. La structure du nom d’hôte suggère qu’il peut être destiné à héberger des ressources téléchargeables, des fichiers temporaires ou du contenu de type CDN associé au domaine plus large freedowncdn.com, mais la page analysée elle-même n’a renvoyé qu’une simple page d’erreur 404 au moment de cette analyse.
D’après les classifications disponibles, ce sous-domaine a été associé par plusieurs fournisseurs de classification web à du phishing, de la fraude ou une activité malveillante. Aucune identité claire de l’opérateur, aucune information commerciale ni aucune finalité légitime du site n’étaient visibles sur la page analysée ; sa propriété exacte et son usage prévu n’ont donc pas pu être vérifiés de manière indépendante à partir du seul contenu de la page.
Évaluation de sécurité de files.freedowncdn.com
Les résultats de l’analyse indiquent des signaux de risque élevés. Ce domaine a été signalé par 12 moteurs de sécurité sur 89, et plusieurs fournisseurs de classification web l’ont catégorisé comme relevant du phishing, de la fraude ou d’une activité malveillante. En outre, le domaine est apparu dans des vérifications de grandes bases de données de menaces liées à des logiciels indésirables ou à une activité malveillante générique au moment de cette analyse. Il s’agit de signes d’alerte plus forts qu’une simple alerte heuristique et ils suggèrent que le domaine a pu être impliqué dans une activité nuisible ou trompeuse.
D’autres éléments de contexte appellent également à la prudence. Le domaine est relativement récent, n’a pas de classement de trafic visible, et la page analysée n’affichait qu’une réponse 404 générique plutôt qu’une présence web transparente et établie. Bien que l’analyse antimalware de la page récupérée n’ait pas détecté de fichiers signalés, ce résultat propre est limité, car une seule page a été analysée et elle contenait un contenu minimal.
Sur la base de ces constatations, ce site web peut présenter des risques potentiels pour les visiteurs.
Description technique
Le sous-domaine était accessible via HTTPS avec un certificat Let's Encrypt valide, et il semble être servi par une infrastructure nginx hébergée sur GCL Global Anycast au Luxembourg. Ses serveurs de noms sont derrière Cloudflare, qui peut fournir des services DNS et de routage du trafic. La page a renvoyé une réponse standard 404 Not Found pendant l’analyse, indiquant que la ressource demandée était indisponible à ce moment-là.
Du point de vue de la posture de sécurité, DNSSEC n’était pas activé, et le domaine est relativement récent. Bien que le certificat TLS lui-même semble valide, un certificat valide ne confirme que le transport chiffré et n’indique pas à lui seul la fiabilité du contenu ou de l’opérateur.
Partagez votre expérience avec ce site web. Était-il sûr ? Avez-vous rencontré des problèmes ?