
instanony.online
Kategorie: Social Media
- Melden Sie sich hier nicht an und zahlen Sie nichts. Schließen Sie die Seite. Wenn Sie ein Passwort eingegeben haben, ändern Sie es dort, wo Sie es normalerweise verwenden.
- Schon besucht? Prüfen Sie Ihr Gerät. Ein kostenloser Scan zeigt, ob etwas installiert wurde.
- Stoppen Sie die nächste. Der Webschutz von Combo Cleaner blockiert Phishing- und Betrugsseiten, bevor sie laden.
Combo Cleaner ist das hauseigene Anti-Malware-Tool von PCrisk und gehört RCS LT. Scan kostenlos; zum Entfernen der Funde ist eine Lizenz nötig (7 Tage kostenlos testen).

Quttera Web Malware Removal ist ein kostenpflichtiger Abonnementdienst. Preise, Tarife und die Verfügbarkeit einer Testversion werden von Quttera festgelegt. Quttera wird von Quttera Ltd betrieben, einem unabhängigen Drittunternehmen ohne Verbindung zu RCS LT. PCrisk.com kann eine Vermittlungsprovision erhalten, wenn sich Nutzer über diesen Link anmelden.
Beschreibung von instanony.online
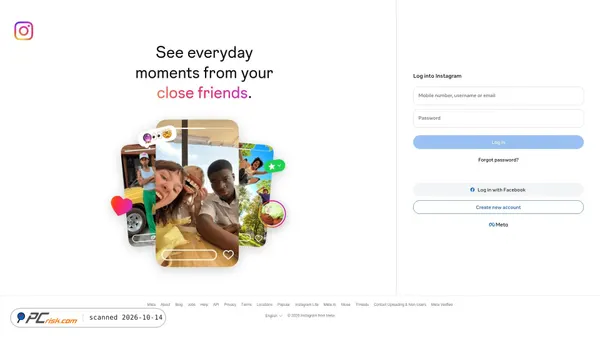
instanony.online scheint sich als ein Tool zur Anzeige angeblich verborgener oder privater Instagram-bezogener Informationen darzustellen. Basierend auf dem Seitentitel, der Meta-Beschreibung und dem Screenshot behauptet die Website, Nutzer könnten einen Instagram-Benutzernamen eingeben, um Inhalte privater Profile, geheime Nachrichten, Profil-Stalker, Screenshot-Benachrichtigungen und Entfolger offenzulegen. Die Startseite enthält außerdem einen Haftungsausschluss, der besagt, dass sie nicht mit Instagram verbunden ist.
Basierend auf dem Domainnamen und den Botschaften auf der Seite scheint diese Website auf Nutzer abzuzielen, die anonymes Instagram-Viewing oder Zugriff auf eingeschränkte Kontodaten suchen. In den bereitgestellten Scandaten wird keine eindeutige Betreiberidentität angegeben, und das Branding deutet eher auf einen inoffiziellen Drittanbieterdienst als auf eine etablierte Social-Media-Plattform oder einen anerkannten Softwarehersteller hin.
Sicherheitsbewertung für instanony.online
Die Scandaten sind uneinheitlich. Einerseits stuften zum Zeitpunkt dieses Scans 0 von 92 Sicherheits-Engines die Domain als auffällig ein, und die geprüften Blacklist- und Bedrohungsdatenbank-Einträge wurden als sauber gemeldet. Andererseits stufte ein Malware-Scan eine JavaScript-Datei als bösartig ein, und die Domain ist mit nur 10 Tagen extrem neu. Sehr neue Domains, die risikoreiche Behauptungen über das Freischalten privater Social-Media-Daten aufstellen, können mit erhöhter Unsicherheit verbunden sein, selbst wenn ein breiterer Engine-Konsens noch keine Bedrohung identifiziert hat.
Auch die Inhalte der Website werfen Fragen hinsichtlich ihrer Glaubwürdigkeit auf. Behauptungen über das Offenlegen privater Instagram-Profile, geheimer Nachrichten, Stalker und Screenshot-Benachrichtigungen erscheinen unwahrscheinlich, auf legitimem öffentlichem Zugriff zu beruhen, was auf irreführende Funktionalität, aggressive Lead-Generierung oder Versuche hindeuten kann, Nutzereingaben unter fragwürdigen Vorwänden zu erfassen. Dies belegt für sich genommen zwar kein schädliches Verhalten, ist jedoch ein Warnsignal in Kombination mit der kürzlichen Registrierung der Domain und der heuristischen Malware-Einstufung einer einzelnen Datei.
Basierend auf den verfügbaren Daten wurde zum Zeitpunkt dieses Scans kein breit getragener bösartiger Konsens festgestellt, aber die Kombination aus einer neu registrierten Domain, fragwürdigen Behauptungen und einem markierten Skript deutet darauf hin, dass diese Website potenzielle Risiken für Besucher darstellen könnte.
Technische Beschreibung
Die Domain wurde erst kürzlich über Spaceship, Inc. registriert, verwendet Cloudflare-Nameserver und wird laut den Scandaten über von Cloudflare gehostete Infrastruktur mit einer IP in Toronto, Kanada aufgelöst. Die Website weist ein gültiges SSL-Zertifikat auf, das von Google Trust Services ausgestellt wurde, was darauf hindeutet, dass zum Zeitpunkt der Prüfung eine verschlüsselte HTTPS-Verbindung verfügbar war. DNSSEC scheint unsigniert zu sein.
Aus Sicherheitssicht besteht das wichtigste technische Anliegen in den bereitgestellten Daten darin, dass eine gescannte JavaScript-Datei von einem Malware-Scanner als auffällig markiert wurde, obwohl dies nicht durch die breitere Engine-Menge bestätigt wurde. Die Nutzung von Cloudflare kann Details zum Ursprungshosting verschleiern, sodass die zugrunde liegende Serverumgebung in diesem Scan nicht vollständig offengelegt wird.
Teilen Sie Ihre Erfahrung mit dieser Website. War sie sicher? Sind Probleme aufgetreten?