
instanony.online
Catégorie : Social Media
- Ne vous connectez pas et ne payez pas ici. Fermez-la. Si vous avez saisi un mot de passe, changez-le là où vous l'utilisez normalement.
- Déjà visité ? Vérifiez votre appareil. Une analyse gratuite indique si quelque chose a été installé.
- Bloquez le suivant. La protection web de Combo Cleaner bloque les sites de phishing et d'arnaque avant leur chargement.
Combo Cleaner est l’outil anti-malware de PCrisk, détenu par RCS LT. Analyse gratuite ; la suppression des éléments détectés nécessite une licence (essai gratuit de 7 jours).

Quttera Web Malware Removal est un service d’abonnement payant. Les tarifs, forfaits et la disponibilité de l’essai sont définis par Quttera. Quttera est exploité par Quttera Ltd, une société tierce indépendante sans lien avec RCS LT. PCrisk.com peut percevoir une commission de recommandation lorsque des utilisateurs s’inscrivent via ce lien.
Description de instanony.online
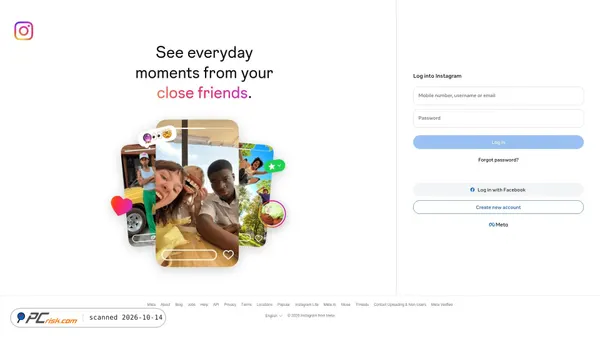
instanony.online semble se présenter comme un outil permettant de consulter des informations Instagram prétendument cachées ou privées. D’après le titre de la page, la meta description et la capture d’écran, le site affirme que les utilisateurs peuvent saisir un nom d’utilisateur Instagram pour révéler le contenu de profils privés, des messages secrets, les stalkers du profil, des alertes de capture d’écran et les désabonnements. La page d’accueil comprend également une clause de non-affiliation indiquant qu’il n’est pas affilié à Instagram.
D’après le nom de domaine et les messages affichés sur le site, ce site web semble cibler les utilisateurs recherchant une consultation anonyme d’Instagram ou un accès à des données de compte restreintes. Aucune identité claire de l’opérateur n’est fournie dans les données d’analyse fournies, et l’image de marque suggère un service tiers non officiel plutôt qu’une plateforme de médias sociaux établie ou un éditeur de logiciels reconnu.
Évaluation de sécurité de instanony.online
Les données d’analyse sont mitigées. D’une part, 0 moteurs de sécurité sur 92 ont signalé le domaine au moment de cette analyse, et les entrées de liste noire et de base de données de menaces vérifiées ont été signalées comme propres. D’autre part, une analyse antimalware a marqué un fichier JavaScript comme malveillant, et le domaine est extrêmement récent avec seulement 10 jours d’ancienneté. Les domaines très récents qui avancent des affirmations à haut risque sur le déverrouillage de données privées de médias sociaux peuvent présenter une incertitude accrue, même lorsqu’un consensus plus large des moteurs n’a pas encore identifié de menace.
Le contenu du site soulève également des préoccupations de crédibilité. Les affirmations concernant la révélation de profils Instagram privés, de messages secrets, de stalkers et d’alertes de capture d’écran semblent peu susceptibles d’être prises en charge par un accès public légitime, ce qui peut indiquer une fonctionnalité trompeuse, une génération agressive de prospects ou des tentatives de collecte de saisies utilisateur sous des prétextes discutables. Bien que cela ne prouve pas à lui seul un comportement nuisible, il s’agit d’un signal de prudence lorsqu’il est combiné à l’enregistrement récent du domaine et à l’heuristique antimalware sur un seul fichier.
D’après les données disponibles, aucun consensus malveillant généralisé n’a été détecté au moment de cette analyse, mais la combinaison d’un domaine nouvellement enregistré, d’affirmations douteuses et d’un script signalé suggère que ce site web peut présenter des risques potentiels pour les visiteurs.
Description technique
Le domaine est nouvellement enregistré via Spaceship, Inc., utilise des nameservers Cloudflare et se résout via une infrastructure hébergée par Cloudflare avec une IP située à Toronto, Canada selon les données d’analyse. Le site présente un certificat SSL valide émis par Google Trust Services, ce qui indique qu’une connectivité HTTPS chiffrée était disponible au moment du test. DNSSEC semble ne pas être signé.
Du point de vue de la sécurité, la principale préoccupation technique dans les données fournies est qu’un fichier JavaScript analysé a été signalé par un scanner antimalware, bien que cela n’ait pas été corroboré par l’ensemble plus large des moteurs. L’utilisation de Cloudflare peut masquer les détails de l’hébergement d’origine, de sorte que l’environnement serveur sous-jacent n’est pas entièrement exposé dans cette analyse.
Partagez votre expérience avec ce site web. Était-il sûr ? Avez-vous rencontré des problèmes ?