

facebookloginpage2.blogspot.com
Categoría: Phishing
Para usar el producto con todas las funciones, debe comprar una licencia de Combo Cleaner. Hay una prueba gratuita limitada de siete días. Combo Cleaner es propiedad de y está gestionado por RCS LT, la empresa matriz de PCRisk.com.

Quttera Web Malware Removal es un servicio de suscripción de pago. Los precios, planes y disponibilidad de prueba los establece Quttera. Quttera es operado por Quttera Ltd, una empresa tercera independiente no relacionada con RCS LT. PCrisk.com puede recibir una comisión por referencia cuando los usuarios se registran a través de este enlace.
Descripción de facebookloginpage2.blogspot.com
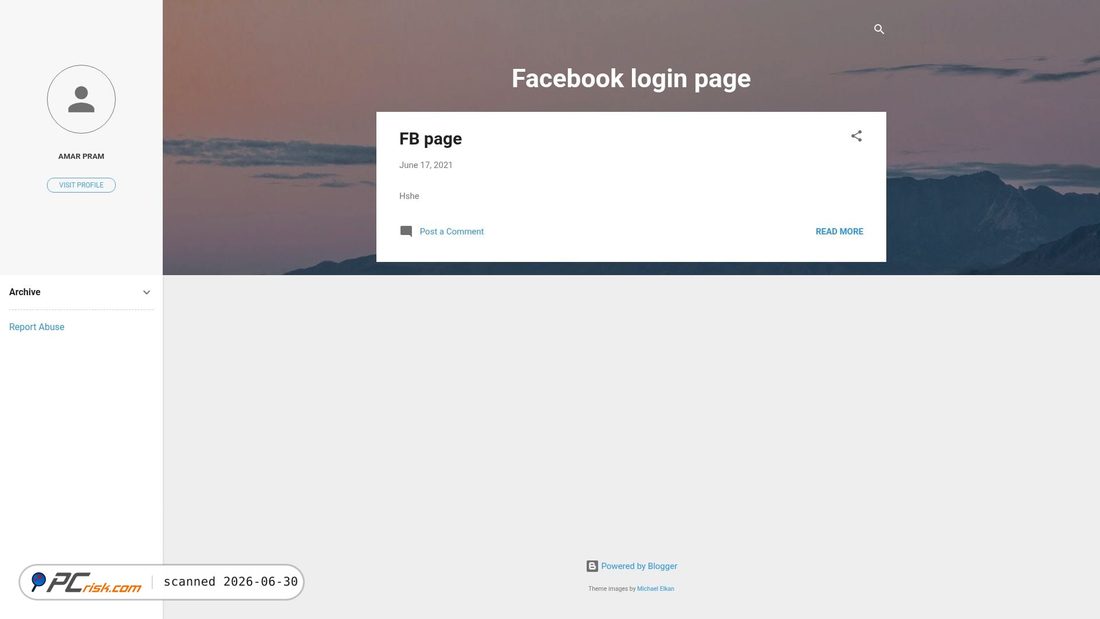
facebookloginpage2.blogspot.com parece ser una página alojada en Blogspot en la plataforma Blogger de Google. El título de la página que se muestra en los metadatos y en la captura de pantalla es "Facebook login page", y el contenido visible consiste en una simple publicación de estilo blog etiquetada como "FB page" bajo un tema de Blogger, en lugar de un servicio independiente completo o un sitio web empresarial.
Según el nombre del subdominio, el título de la página y los resultados de categorización web, esta página parece presentarse de una manera que hace referencia a la funcionalidad de inicio de sesión de Facebook mientras está alojada en una plataforma gratuita de blogs. El nombre visible del operador en la captura de pantalla es "AMAR PRAM", pero, debido a que se trata de un subdominio de Blogspot creado por un usuario, la infraestructura subyacente de la plataforma es operada por Google, mientras que el contenido de la página en sí puede haber sido creado por un usuario individual.
El sitio no parece funcionar como una página corporativa normal, tienda o portal oficial de inicio de sesión de redes sociales. En cambio, parece una página mínima de blog personal cuyo nombre y presentación pueden estar destinados a parecerse o hacer referencia a la experiencia de inicio de sesión de una marca conocida.
Evaluación de seguridad de facebookloginpage2.blogspot.com
Varias señales de seguridad indican un riesgo elevado en el momento de este análisis. El dominio fue marcado por 15 de 91 motores de seguridad, y múltiples proveedores de clasificación web lo categorizaron como phishing o relacionado con fraude. Además, el título de la página y el nombre del subdominio hacen una referencia estrecha a la página de inicio de sesión de una conocida marca de redes sociales mientras está alojado en un subdominio de Blogspot, lo que puede indicar un intento de imitar o hacer un uso indebido de ese contexto de marca.
El análisis de malware mostró solo un hallazgo sospechoso genérico en un recurso de script alojado en Blogger y no identificó una familia de malware con nombre, por lo que esa señal por sí sola tendría baja confianza. Sin embargo, en este caso queda superada por el consenso más amplio de phishing entre múltiples motores de seguridad. Por lo demás, las comprobaciones de tipo blacklist para las principales bases de datos de contenido malicioso estaban limpias en el momento de este análisis, pero la dirección IP del dominio figuraba en una blocklist de reputación de correo, lo que constituye una señal menor de cautela más que una prueba directa de contenido web dañino.
En conjunto, la principal preocupación aquí es la combinación de detecciones de phishing por múltiples motores y una imagen de marca que parece imitar una página de inicio de sesión de Facebook sin ser un dominio oficial de Facebook. Según estos hallazgos, este sitio web puede plantear riesgos potenciales para los visitantes.
Descripción técnica
El sitio está alojado en infraestructura de Google y resuelve a una dirección IP propiedad de Google, utilizando el servidor web GSE y un certificado SSL válido emitido por Google Trust Services. El certificado era válido en el momento de este análisis y está configurado para expirar el 2026-08-31. Los nameservers también apuntan a la infraestructura DNS de Google, lo cual es coherente con contenido alojado en Blogger.
DNSSEC parece no estar firmado. Eso no es inusual en muchos sitios, pero significa que las respuestas DNS no se benefician de la validación DNSSEC. No se identificaron problemas relacionados con iframe en los datos de análisis proporcionados, y la única alerta a nivel de archivo fue una heurística sospechosa genérica sobre un recurso de Blogger, que por sí sola sería no concluyente sin las detecciones más sólidas relacionadas con phishing observadas en otros lugares.
Comparta su experiencia con este sitio web. ¿Era seguro? ¿Tuvo algún problema?