

facebookloginpage2.blogspot.com
Catégorie : Phishing
Pour utiliser le produit avec toutes ses fonctionnalités, vous devez acheter une licence pour Combo Cleaner. Essai gratuit limité à sept jours. Combo Cleaner appartient à et est exploité par RCS LT, la société mère de PCRisk.com.

Quttera Web Malware Removal est un service d’abonnement payant. Les tarifs, forfaits et la disponibilité de l’essai sont définis par Quttera. Quttera est exploité par Quttera Ltd, une société tierce indépendante sans lien avec RCS LT. PCrisk.com peut percevoir une commission de recommandation lorsque des utilisateurs s’inscrivent via ce lien.
Description de facebookloginpage2.blogspot.com
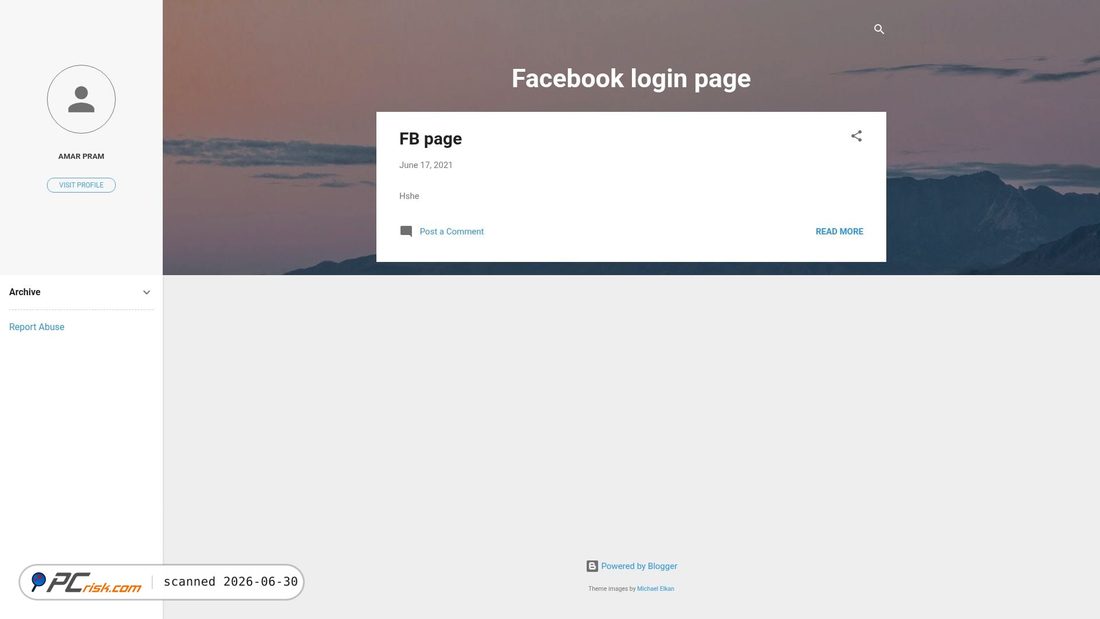
facebookloginpage2.blogspot.com semble être une page hébergée sur Blogspot, sur la plateforme Blogger de Google. Le titre de la page affiché dans les métadonnées et la capture d’écran est « Facebook login page », et le contenu visible consiste en un simple billet de style blog intitulé « FB page » sous un thème Blogger, plutôt qu’en un service autonome complet ou un site web d’entreprise.
D’après le nom du sous-domaine, le titre de la page et les résultats de catégorisation web, cette page semble se présenter d’une manière qui fait référence à une fonctionnalité de connexion Facebook tout en étant hébergée sur une plateforme de blogs gratuite. Le nom de l’opérateur visible dans la capture d’écran est « AMAR PRAM », mais comme il s’agit d’un sous-domaine Blogspot créé par un utilisateur, l’infrastructure sous-jacente de la plateforme est exploitée par Google tandis que le contenu de la page lui-même peut avoir été créé par un utilisateur individuel.
Le site ne semble pas fonctionner comme une page d’accueil d’entreprise normale, une boutique ou un portail officiel de connexion à un réseau social. Il ressemble plutôt à une page de blog personnel minimale dont le nommage et la présentation peuvent être destinés à ressembler à une expérience de connexion de marque bien connue ou à y faire référence.
Évaluation de sécurité de facebookloginpage2.blogspot.com
Plusieurs signaux de sécurité indiquent un risque élevé au moment de cette analyse. Le domaine a été signalé par 15 moteurs de sécurité sur 91, et plusieurs fournisseurs de classification web l’ont catégorisé comme lié au phishing ou à la fraude. En outre, le titre de la page et le nom du sous-domaine font étroitement référence à la page de connexion d’une marque de réseau social bien connue tout en étant hébergés sur un sous-domaine Blogspot, ce qui peut indiquer une tentative d’imiter ou de détourner ce contexte de marque.
L’analyse des malwares n’a montré qu’une détection générique suspecte dans une ressource de script hébergée par Blogger et n’a pas identifié de famille de malware nommée, de sorte que ce signal seul serait de faible confiance. Cependant, dans ce cas, il est contrebalancé par le consensus plus large sur le phishing parmi plusieurs moteurs de sécurité. Les vérifications de type liste noire pour les principales bases de données de contenus malveillants étaient par ailleurs propres au moment de cette analyse, mais l’adresse IP du domaine figurait sur une liste de blocage de réputation de messagerie, ce qui constitue un signal mineur de prudence plutôt qu’une preuve directe de contenu web nuisible.
Pris ensemble, la préoccupation la plus forte ici est la combinaison de détections de phishing par plusieurs moteurs et d’un habillage de marque qui semble imiter une page de connexion Facebook sans être un domaine officiel de Facebook. Sur la base de ces constatations, ce site web peut présenter des risques potentiels pour les visiteurs.
Description technique
Le site est hébergé sur l’infrastructure de Google et se résout vers une adresse IP appartenant à Google, en utilisant le serveur web GSE et un certificat SSL valide émis par Google Trust Services. Le certificat était valide au moment de cette analyse et doit expirer le 2026-08-31. Les serveurs de noms pointent également vers l’infrastructure DNS de Google, ce qui est cohérent avec un contenu hébergé sur Blogger.
DNSSEC semble ne pas être signé. Cela n’est pas inhabituel pour de nombreux sites, mais cela signifie que les réponses DNS ne bénéficient pas de la validation DNSSEC. Aucun problème lié aux iframe n’a été identifié dans les données d’analyse fournies, et la seule alerte au niveau des fichiers était une heuristique générique suspecte sur une ressource Blogger, ce qui, à lui seul, serait non concluant sans les détections plus fortes liées au phishing observées ailleurs.
Partagez votre expérience avec ce site web. Était-il sûr ? Avez-vous rencontré des problèmes ?