
mydot.one
Catégorie : Social Media
Montrez aux visiteurs que mydot.one est sûr
Ajoutez le PCrisk Trust Badge à mydot.one, réanalysé toutes les 24 heures contre les malwares et menaces. Un sceau de sécurité visible rassure les visiteurs, et cette confiance peut se traduire par plus de ventes, d'inscriptions et d'appels.

Quttera Web Malware Removal est un service d’abonnement payant. Les tarifs, forfaits et la disponibilité de l’essai sont définis par Quttera. Quttera est exploité par Quttera Ltd, une société tierce indépendante sans lien avec RCS LT. PCrisk.com peut percevoir une commission de recommandation lorsque des utilisateurs s’inscrivent via ce lien.
Description de mydot.one
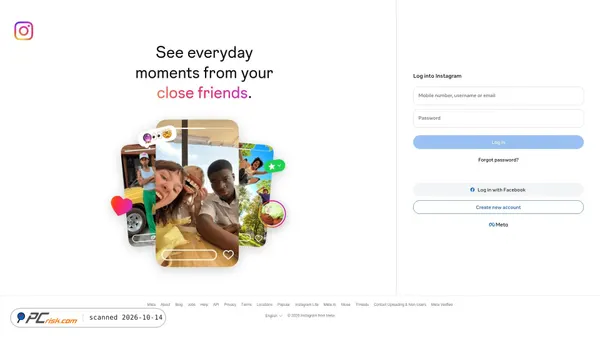
mydot.one semble être un portail de connexion pour un service appelé MyDot, décrit dans les métadonnées de la page comme « the social platform by DotOne. » La capture d’écran montre une interface de connexion qui accepte un nom d’utilisateur, une adresse e-mail ou un numéro de mobile, ainsi qu’une option de connexion par mot de passe ou code de vérification, ce qui suggère que le site peut servir de point d’accès à des comptes pour une plateforme en ligne plus large.
D’après l’image de marque visible et le texte affiché sur la page, tel que « All Dot One Services, All in One Place, » le site semble être positionné comme un point d’entrée centralisé pour plusieurs services liés à DotOne. Le design est minimal et axé sur l’application plutôt que riche en contenu, ce qui correspond à un portail de compte utilisateur ou à une page d’accueil de plateforme sociale plutôt qu’à un site d’information général.
Évaluation de sécurité de mydot.one
Les résultats de l’analyse étaient mitigés au moment de cet examen. Aucune détection n’a été signalée par 0 sur 92 moteurs de sécurité, et le domaine n’était pas répertorié par les bases de données de listes noires de malware et de phishing vérifiées. En outre, les liens externes et les domaines référencés observés pendant l’analyse n’ont pas été signalés. Il s’agit généralement d’indicateurs favorables sur la base des données disponibles.
Dans le même temps, un scanner de malware a signalé un verdict malveillant et a marqué une ressource JavaScript sur le site. Comme il semble s’agir d’une détection provenant d’une seule source sans corroboration de la part d’autres moteurs de sécurité ou bases de données de listes noires, cela peut représenter une détection heuristique de faible confiance plutôt qu’une activité malveillante confirmée. Le domaine est également relativement récent, ce qui peut modestement accroître l’incertitude lors de l’évaluation de sa fiabilité.
Dans l’ensemble, les éléments disponibles penchent vers une évaluation positive, mais l’alerte isolée liée au script signifie qu’une certaine prudence reste justifiée. D’après les données d’analyse disponibles, aucune menace significative n’a été détectée au moment de cette analyse, bien que l’unique fichier signalé puisse justifier une surveillance supplémentaire.
Description technique
Le site était servi via HTTPS avec un certificat SSL/TLS valide émis par Asseco Data Systems S.A., le certificat étant indiqué comme expirant le 2026-11-12. Il semble être diffusé via l’infrastructure ArvanCloud sur une adresse IP hébergée en anycast située à Tehran, Iran. Le serveur web a été identifié comme ArvanCloud, et le domaine utilise des serveurs de noms associés à ce CDN/fournisseur.
DNSSEC semble ne pas être signé, ce qui n’est pas inhabituel mais signifie que les réponses DNS ne bénéficient pas de la validation DNSSEC. Aucun signalement dans des listes de blocage basées sur le DNS n’a été rapporté dans les données d’analyse fournies. La principale préoccupation technique relevée ici est l’unique fichier JavaScript signalé par un scanner de malware, bien que cette détection n’ait pas été étayée par un consensus plus large des moteurs au moment de l’analyse.
Partagez votre expérience avec ce site web. Était-il sûr ? Avez-vous rencontré des problèmes ?