
setup-device.at
Catégorie : E-commerce
- Ne vous connectez pas et ne payez pas ici. Fermez-la. Si vous avez saisi un mot de passe, changez-le là où vous l'utilisez normalement.
- Déjà visité ? Vérifiez votre appareil. Une analyse gratuite indique si quelque chose a été installé.
- Bloquez le suivant. La protection web de Combo Cleaner bloque les sites de phishing et d'arnaque avant leur chargement.
Combo Cleaner est l’outil anti-malware de PCrisk, détenu par RCS LT. Analyse gratuite ; la suppression des éléments détectés nécessite une licence (essai gratuit de 7 jours).

Description de setup-device.at
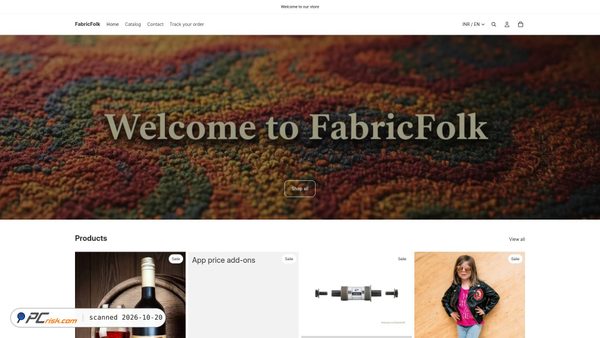
setup-device.at semble être un petit site de commerce électronique se présentant simplement comme une boutique en ligne générique. Le titre de la page d’accueil et le contenu visible utilisent des libellés larges tels que « Store », « Home » et « Products », avec parmi les articles mis en avant une montre, des écouteurs et un sac à dos. D’après la capture d’écran et les métadonnées, le site semble proposer des biens de consommation généraux plutôt que de se concentrer sur une marque ou une niche spécifique.
Le site ne semble pas identifier clairement un exploitant commercial dans la vue de la page d’accueil fournie, et l’image de marque est minimale. Sa structure et sa formulation suggèrent qu’il utilise peut-être un modèle standard de vitrine en ligne, avec des images de produits et de courtes descriptions de catalogue destinées à prendre en charge des achats en ligne basiques.
Évaluation de sécurité de setup-device.at
Au moment de cette analyse, aucune détection de malware n’a été signalée par 0 sur 91 moteurs de sécurité, et l’analyse anti-malware n’a indiqué aucun fichier signalé parmi 82 éléments analysés. En outre, les principales vérifications de bases de données de menaces et de listes noires fournies dans les données d’analyse n’ont pas signalé le domaine comme malveillant ou lié au phishing à ce moment-là. Il s’agit d’indicateurs ponctuels positifs.
Cela dit, certains facteurs de prudence subsistent. Le domaine n’a pas de classement de trafic visible, l’ancienneté WHOIS et les détails du registrar ne sont pas disponibles dans les données fournies, et la vitrine affichée dans la capture d’écran est très générique avec peu d’informations visibles sur la page d’accueil permettant d’inspirer confiance. Une boutique clairsemée, de type modèle, avec des informations peu claires sur l’exploitant peut justifier une prudence accrue avant d’effectuer des achats ou de partager des informations de paiement.
D’après les données d’analyse disponibles, aucune menace technique significative n’a été détectée au moment de cette analyse, mais la transparence limitée et la présentation générique de la vitrine signifient que le site peut néanmoins mériter une évaluation prudente de la part des visiteurs.
Description technique
Le site était servi via HTTPS avec un certificat SSL Let's Encrypt valide qui semble être à jour jusqu’au 2026-12-20. Il est acheminé via l’infrastructure Cloudflare, avec des nameservers Cloudflare et une adresse IP hébergée par Cloudflare, ce qui peut fournir des fonctionnalités de CDN et de reverse proxy. Aucun lien externe signalé, iframe ou fichier malveillant n’a été rapporté dans les résultats d’analyse fournis.
DNSSEC semble ne pas être signé, ce qui n’est pas inhabituel mais signifie que les réponses DNS ne bénéficient pas de cette couche d’intégrité supplémentaire. L’application sous-jacente semble utiliser un framework moderne de vitrine JavaScript avec des bundles de ressources statiques sous un chemin _next, ce qui suggère un déploiement de type Next.js. Aucun indicateur direct de compromission côté serveur n’était visible dans les données d’analyse fournies.
Partagez votre expérience avec ce site web. Était-il sûr ? Avez-vous rencontré des problèmes ?