
setup-device.at
Categoria: E-commerce
- Non accedere e non pagare qui. Chiudilo. Se hai inserito una password, cambiala dove la usi di solito.
- Hai già visitato il sito? Controlla il dispositivo. Una scansione gratuita mostra se è stato installato qualcosa.
- Blocca il prossimo. La protezione web di Combo Cleaner blocca siti di phishing e truffa prima che si aprano.
Combo Cleaner è lo strumento anti-malware di PCrisk, di proprietà di RCS LT. Scansione gratuita; per rimuovere ciò che trova serve una licenza (prova gratuita di 7 giorni).

Descrizione di setup-device.at
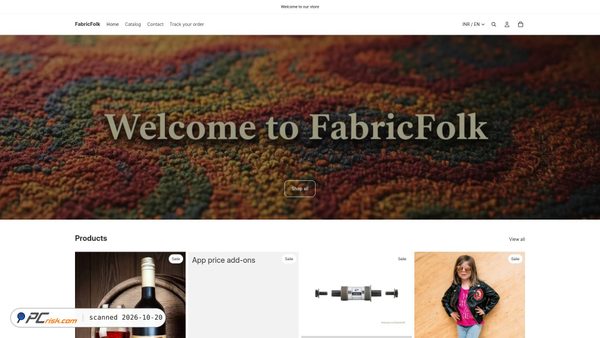
setup-device.at sembra essere un piccolo sito di e-commerce che si presenta semplicemente come un negozio online generico. Il titolo della homepage e i contenuti visibili utilizzano etichette ampie come "Store", "Home" e "Products", con articoli in evidenza che includono un orologio, cuffie e uno zaino. In base allo screenshot e ai metadati, il sito sembra offrire beni di consumo generici piuttosto che concentrarsi su un marchio o una nicchia specifici.
Il sito non sembra identificare un operatore commerciale chiaramente definito nella vista della homepage fornita, e il branding è minimo. La sua struttura e formulazione suggeriscono che potrebbe utilizzare un modello standard di storefront, con immagini dei prodotti e brevi descrizioni di catalogo destinate a supportare acquisti online di base.
Valutazione sicurezza di setup-device.at
Al momento di questa scansione, non sono state segnalate rilevazioni di malware da 0 su 91 motori di sicurezza, e la scansione malware non ha indicato file contrassegnati tra 82 elementi analizzati. Inoltre, i principali controlli di database delle minacce e blacklist forniti nei dati della scansione non hanno segnalato il dominio come dannoso o correlato al phishing in quel momento. Questi sono indicatori positivi riferiti a quel preciso momento.
Detto ciò, sono comunque presenti alcuni fattori di cautela. Il dominio non ha una classifica di traffico visibile, i dettagli relativi all'età WHOIS e al registrar non sono disponibili nei dati forniti, e lo storefront mostrato nello screenshot è molto generico con informazioni visibili limitate, utili a creare fiducia, sulla homepage. Un negozio scarno, dall'aspetto simile a un modello e con dettagli poco chiari sull'operatore può richiedere particolare attenzione prima di effettuare acquisti o condividere informazioni di pagamento.
In base ai dati di scansione disponibili, al momento di questa scansione non sono state rilevate minacce tecniche significative, ma la trasparenza limitata e la presentazione generica dello storefront fanno sì che il sito possa comunque meritare una valutazione prudente da parte dei visitatori.
Descrizione tecnica
Il sito è stato servito tramite HTTPS con un certificato SSL Let's Encrypt valido che sembra essere attuale fino al 2026-12-20. È instradato attraverso l'infrastruttura Cloudflare, con nameserver Cloudflare e un indirizzo IP ospitato da Cloudflare, che può fornire funzionalità di CDN e reverse-proxy. Nei risultati della scansione forniti non sono stati segnalati link esterni, iframe o file dannosi contrassegnati.
DNSSEC sembra non essere firmato, il che non è insolito ma significa che le risposte DNS non beneficiano di quel livello aggiuntivo di integrità. L'applicazione sottostante sembra utilizzare un moderno framework JavaScript per storefront con bundle di asset statici sotto un percorso _next, suggerendo una distribuzione in stile Next.js. Nei dati di scansione forniti non erano visibili indicatori diretti di compromissione lato server.
Condividi la tua esperienza con questo sito web. Era sicuro? Hai riscontrato problemi?