

instagram-login.desireblueuniforms.com
Categoría: Phishing
- No inicies sesión ni pagues aquí. Ciérralo. Si escribiste una contraseña, cámbiala donde la uses normalmente.
- ¿Ya la visitaste? Revisa tu dispositivo. Un análisis gratis muestra si se instaló algo.
- Detén el siguiente. La protección web de Combo Cleaner bloquea sitios de phishing y estafas antes de que carguen.
Combo Cleaner es la herramienta antimalware de PCrisk, propiedad de RCS LT. El análisis es gratis; para eliminar lo detectado se necesita una licencia (prueba gratis de 7 días).

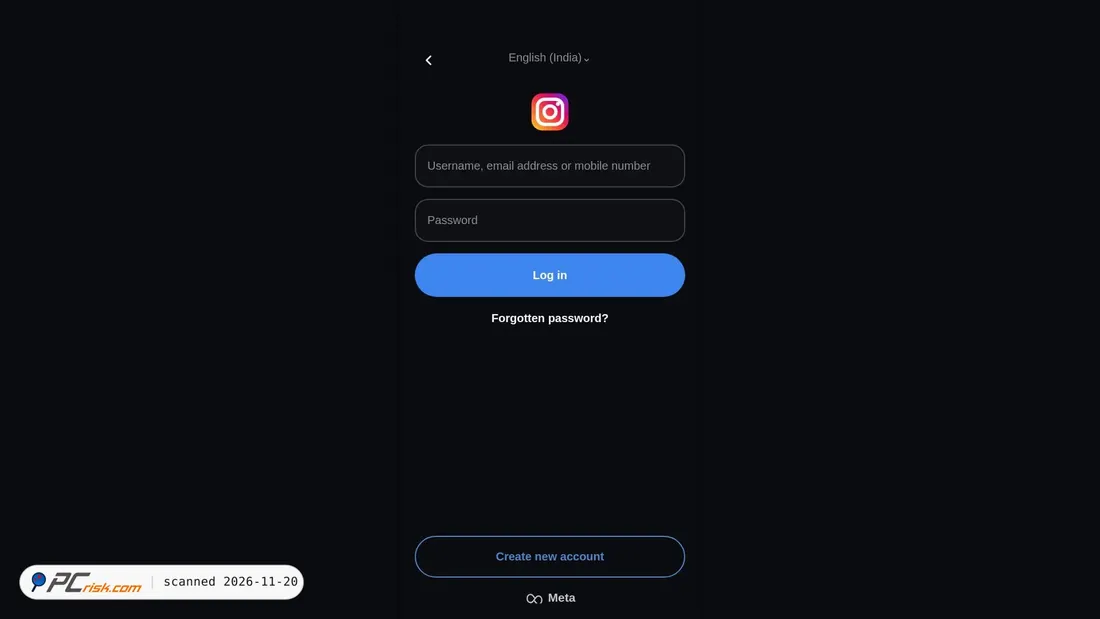
Descripción de instagram-login.desireblueuniforms.com
Este dominio parece alojar una página titulada "Instagram Login" que presenta una interfaz de inicio de sesión diseñada para parecerse a Instagram, con referencias a Meta y opciones de acceso a la cuenta. Según la estructura del dominio, no se encuentra en el dominio oficial de Instagram, sino que utiliza un subdominio de desireblueuniforms.com, lo que sugiere que no es una página de inicio de sesión operada oficialmente por Instagram.
Los datos de clasificación disponibles asocian la página con categorías relacionadas con el phishing y el fraude, en lugar de con un servicio legítimo de redes sociales. El contenido de la página mostrado en el análisis indica que pide a los visitantes que inicien sesión o introduzcan los datos de su cuenta mientras se presenta como Instagram, lo que concuerda con el comportamiento de recopilación de credenciales que suele observarse en páginas de suplantación.
Evaluación de seguridad de instagram-login.desireblueuniforms.com
Esta página parece ser una página de phishing que suplanta a Instagram. Los datos del análisis indican que se presenta como una empresa conocida a la que no pertenece y pide a los visitantes que inicien sesión o introduzcan los datos de su cuenta. Varios proveedores de clasificación web la categorizaron como relacionada con el phishing o el fraude, y 21 motores de seguridad marcaron la URL por phishing o actividad maliciosa en el momento de este análisis.
Los resultados de las bases de datos de amenazas también refuerzan esa evaluación. Una importante lista negra de protección de navegadores incluyó la URL por actividad de ingeniería social, y también apareció en otra base de datos de amenazas centrada en el phishing. Además, la dirección IP del dominio aparece en una lista de bloqueo de reputación de correo; esa señal es más débil que las detecciones directas de phishing, pero añade un pequeño grado de preocupación como respaldo.
Aunque el análisis básico de malware no detectó archivos marcados durante esta comprobación en particular, eso no contrarresta el sólido consenso sobre phishing ni la aparente suplantación de Instagram por parte de la página. Según estos hallazgos, este sitio web puede representar riesgos potenciales para los visitantes.
Descripción técnica
El sitio era accesible mediante HTTPS con un certificado válido de Let's Encrypt en el momento del análisis. Parece estar servido por Apache desde la dirección IP 162.214.80.40, alojado en una infraestructura atribuida a Oracle Corporation en Phoenix, Estados Unidos. El dominio tiene varios años de antigüedad, está registrado a través de GoDaddy y utiliza los servidores de nombres NS1.BLUEHOST.IN y NS2.BLUEHOST.IN.
DNSSEC parece no estar firmado, lo que significa que las respuestas DNS podrían no beneficiarse de esa capa adicional de integridad. En el análisis limitado de la página proporcionado no se identificaron archivos maliciosos, enlaces externos ni iframes, pero la preocupación principal aquí no es el malware basado en archivos, sino el aparente comportamiento de recopilación de credenciales y el amplio consenso sobre phishing en las detecciones de seguridad.
Comparta su experiencia con este sitio web. ¿Era seguro? ¿Tuvo algún problema?