

instagram-login.desireblueuniforms.com
Categoria: Phishing
- Não inicie sessão nem pague aqui. Feche isto. Se introduziu uma palavra-passe, altere-a onde a usa normalmente.
- Já visitou? Verifique o seu dispositivo. Uma análise gratuita mostra se foi instalado algo.
- Bloqueie o próximo. A proteção Web do Combo Cleaner bloqueia sites de phishing e fraude antes de carregarem.
Combo Cleaner é a ferramenta antimalware da PCrisk, propriedade da RCS LT. Análise gratuita; para remover o que encontrar é necessária uma licença (teste grátis de 7 dias).

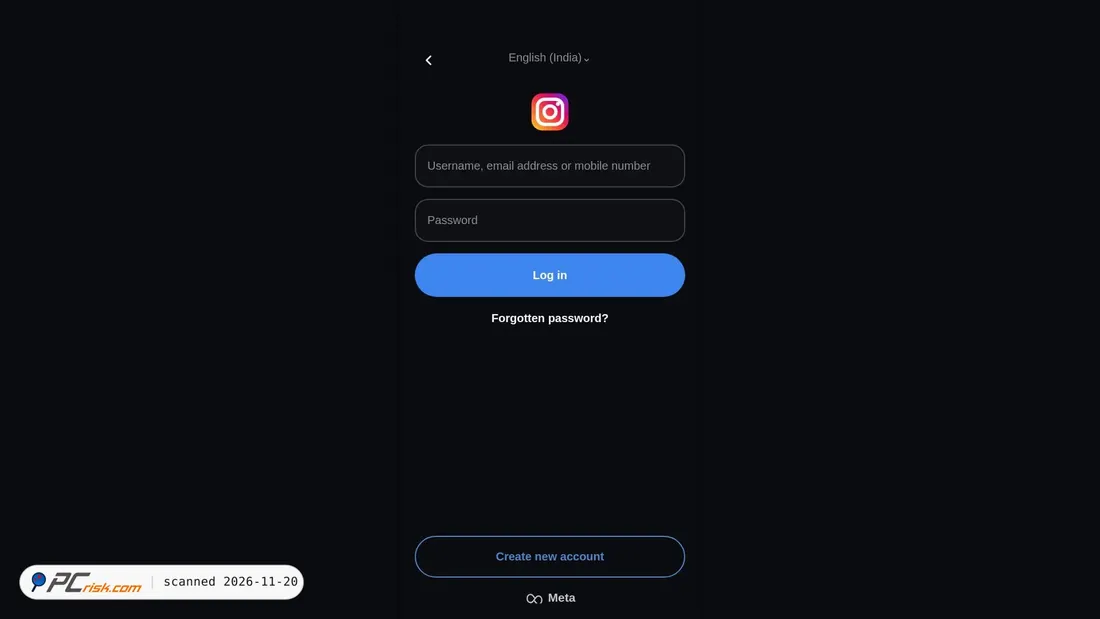
Descrição de instagram-login.desireblueuniforms.com
Este domínio parece alojar uma página intitulada "Instagram Login" que apresenta uma interface de início de sessão concebida para se assemelhar à do Instagram, incluindo referências à Meta e opções de acesso à conta. Com base na estrutura do domínio, não está localizado no domínio oficial do Instagram e utiliza, em vez disso, um subdomínio de desireblueuniforms.com, o que sugere que não se trata de uma página de início de sessão oficial operada pelo Instagram.
Os dados de classificação disponíveis associam a página a categorias relacionadas com phishing e fraude, em vez de a um serviço legítimo de redes sociais. O conteúdo da página apresentado na análise indica que pede aos visitantes que iniciem sessão ou introduzam os dados da conta, apresentando-se como Instagram, o que é compatível com o comportamento de recolha de credenciais frequentemente observado em páginas de usurpação de identidade.
Avaliação de segurança de instagram-login.desireblueuniforms.com
Esta página parece ser uma página de phishing que se faz passar pelo Instagram. Os dados da análise indicam que se apresenta como uma empresa conhecida à qual não pertence e pede aos visitantes que iniciem sessão ou introduzam os dados da conta. Vários fornecedores de classificação da Web categorizaram-na como relacionada com phishing ou fraude, e 21 motores de segurança assinalaram o URL por phishing ou atividade maliciosa no momento desta análise.
Os resultados das bases de dados de ameaças reforçam também essa avaliação. O URL constava de uma lista negra de proteção de navegadores de referência por atividade de engenharia social e também constava de outra base de dados de ameaças centrada em phishing. Além disso, o endereço IP do domínio aparece numa lista de bloqueio de reputação de correio eletrónico; esse sinal é mais fraco do que as deteções diretas de phishing, mas acrescenta um pequeno grau de preocupação.
Embora a análise básica de malware não tenha detetado ficheiros assinalados durante esta verificação específica, isso não se sobrepõe ao forte consenso de phishing nem à aparente usurpação de identidade do Instagram pela página. Com base nestas conclusões, este website poderá representar riscos potenciais para os visitantes.
Descrição técnica
O site estava acessível através de HTTPS com um certificado Let's Encrypt válido no momento da análise. Parece ser servido por Apache a partir do endereço IP 162.214.80.40, alojado numa infraestrutura atribuída à Oracle Corporation em Phoenix, Estados Unidos. O domínio tem vários anos, está registado através da GoDaddy e utiliza os servidores de nomes NS1.BLUEHOST.IN e NS2.BLUEHOST.IN.
O DNSSEC parece não estar assinado, o que significa que as respostas DNS poderão não beneficiar dessa camada adicional de integridade. Não foram identificados ficheiros maliciosos, ligações externas ou iframes na análise limitada da página fornecida, mas a preocupação mais significativa neste caso não é a existência de malware baseado em ficheiros; é o aparente comportamento de recolha de credenciais e o amplo consenso de phishing nas deteções de segurança.
Partilhe a sua experiência com este website. Era seguro? Encontrou algum problema?