

instagram-login.desireblueuniforms.com
Kategoria: Phishing
- Nie loguj się tu ani nie płać. Zamknij stronę. Jeśli wpisano hasło, zmień je tam, gdzie zwykle go używasz.
- Już odwiedziłeś? Sprawdź urządzenie. Bezpłatne skanowanie pokaże, czy coś zostało zainstalowane.
- Zatrzymaj następną. Ochrona WWW Combo Cleaner blokuje phishing i strony oszustw, zanim się załadują.
Combo Cleaner to własne narzędzie antymalware PCrisk, należące do RCS LT. Skanowanie jest bezpłatne; usunięcie wykrytych zagrożeń wymaga licencji (7-dniowy bezpłatny okres próbny).

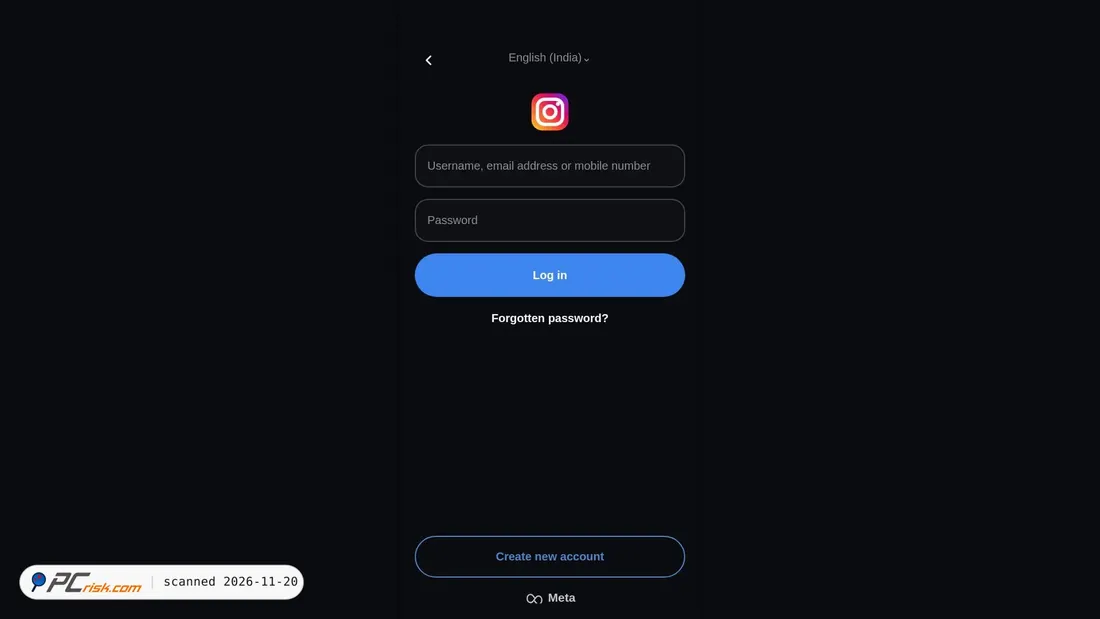
Opis instagram-login.desireblueuniforms.com
Ta domena wydaje się hostować stronę zatytułowaną „Instagram Login”, która przedstawia interfejs logowania stylizowany na Instagram, w tym odniesienia do Meta i opcje dostępu do konta. Na podstawie struktury domeny strona nie znajduje się w oficjalnej domenie Instagram, lecz korzysta z subdomeny desireblueuniforms.com, co sugeruje, że nie jest to oficjalna strona logowania obsługiwana przez Instagram.
Dostępne dane klasyfikacyjne przypisują tę stronę do kategorii związanych z phishingiem i oszustwami, a nie do legalnych usług mediów społecznościowych. Treść strony widoczna podczas skanowania wskazuje, że prosi ona odwiedzających o zalogowanie się lub podanie danych konta, jednocześnie przedstawiając się jako Instagram, co jest zgodne z zachowaniem polegającym na wyłudzaniu danych logowania, często spotykanym na stronach podszywających się pod inne podmioty.
Ocena bezpieczeństwa instagram-login.desireblueuniforms.com
Ta strona wydaje się być stroną phishingową podszywającą się pod Instagram. Dane ze skanowania wskazują, że przedstawia się jako znana firma, z którą nie jest powiązana, i prosi odwiedzających o zalogowanie się lub podanie danych konta. Wielu dostawców klasyfikacji internetowej zaklasyfikowało ją jako związaną z phishingiem lub oszustwami, a 21 silników bezpieczeństwa oznaczyło ten URL jako związany z phishingiem lub złośliwą aktywnością w czasie tego skanowania.
Wyniki baz danych o zagrożeniach dodatkowo wzmacniają tę ocenę. URL figurował w wykazie aktywności socjotechnicznej prowadzonym przez główną czarną listę ochrony przeglądarek, a także w wykazie innej bazy danych o zagrożeniach skoncentrowanej na phishingu. Ponadto adres IP domeny widnieje na jednej liście blokowania opartej na reputacji poczty; ten sygnał jest słabszy niż bezpośrednie wykrycia phishingu, ale stanowi niewielką dodatkową przesłankę budzącą obawy.
Chociaż podstawowe skanowanie w poszukiwaniu złośliwego oprogramowania nie wykryło oznaczonych plików podczas tej konkretnej kontroli, nie przeważa to nad silnym konsensusem dotyczącym phishingu ani pozornym podszywaniem się strony pod Instagram. Na podstawie tych ustaleń ta witryna może stwarzać potencjalne ryzyko dla odwiedzających.
Opis techniczny
Witryna była dostępna przez HTTPS z ważnym certyfikatem Let's Encrypt w czasie skanowania. Wydaje się, że jest obsługiwana przez Apache z adresu IP 162.214.80.40, na infrastrukturze przypisywanej Oracle Corporation w Phoenix w Stanach Zjednoczonych. Domena ma kilka lat, została zarejestrowana za pośrednictwem GoDaddy i korzysta z serwerów nazw NS1.BLUEHOST.IN oraz NS2.BLUEHOST.IN.
DNSSEC wydaje się niepodpisany, co oznacza, że odpowiedzi DNS mogą nie korzystać z tej dodatkowej warstwy integralności. W ograniczonym skanowaniu strony nie zidentyfikowano złośliwych plików, linków zewnętrznych ani elementów iframe, ale większym powodem do obaw nie jest tu złośliwe oprogramowanie oparte na plikach, lecz pozorne wyłudzanie danych logowania oraz szeroki konsensus dotyczący phishingu w wynikach wykrywania zagrożeń.
Podziel się swoimi doświadczeniami z tą witryną. Czy była bezpieczna? Czy wystąpiły jakieś problemy?